Vai al contenuto

CyberGuard Assessment Tool

La sicurezza del tuo ambiente Microsoft, in un unico posto.

Assessment automatici di Active Directory, Microsoft Entra ID e Microsoft 365, rete e normative: un punteggio da 0 a 100, i percorsi che un attaccante può seguire e cosa correggere per primo.

La soluzione

CyberGuard Assessment Tool

CyberGuard Assessment Tool nasce per supportare le organizzazioni nell'assessment della propria infrastruttura Microsoft, con una visione completa su sicurezza, compliance, governance e configurazione che va oltre la consultazione delle singole console native.

È una piattaforma web che analizza Active Directory, Microsoft Entra ID, Microsoft 365, la rete aziendale e i dati di Microsoft Defender e li mette in relazione. Ogni controllo che trova un problema diventa un finding con gravità, punteggio CVSS e rimedio consigliato; i finding si combinano nei percorsi di attacco e pesano su un Security Score da 0 a 100.

Accanto agli assessment tecnici ci sono i questionari normativi per NIS2, DORA, GDPR, AI Act e ISO 27001, il registro di lavoro del team e i report PDF: tutto quello che serve per analizzare, correggere e dimostrare la postura di sicurezza da un'unica interfaccia.

Punteggio, finding e priorità

Il punto di partenza è sempre lo stesso: un punteggio per ogni tecnologia, l'elenco dei problemi aperti con il loro rimedio e una dashboard che dice cosa richiede attenzione oggi.

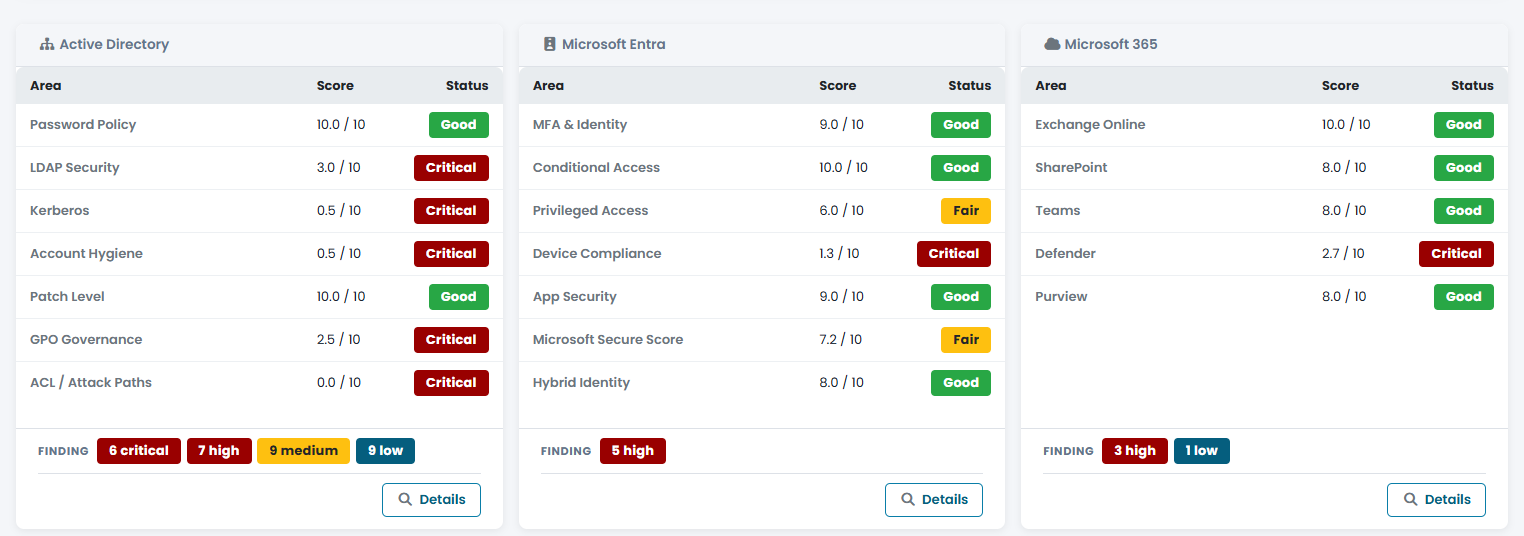
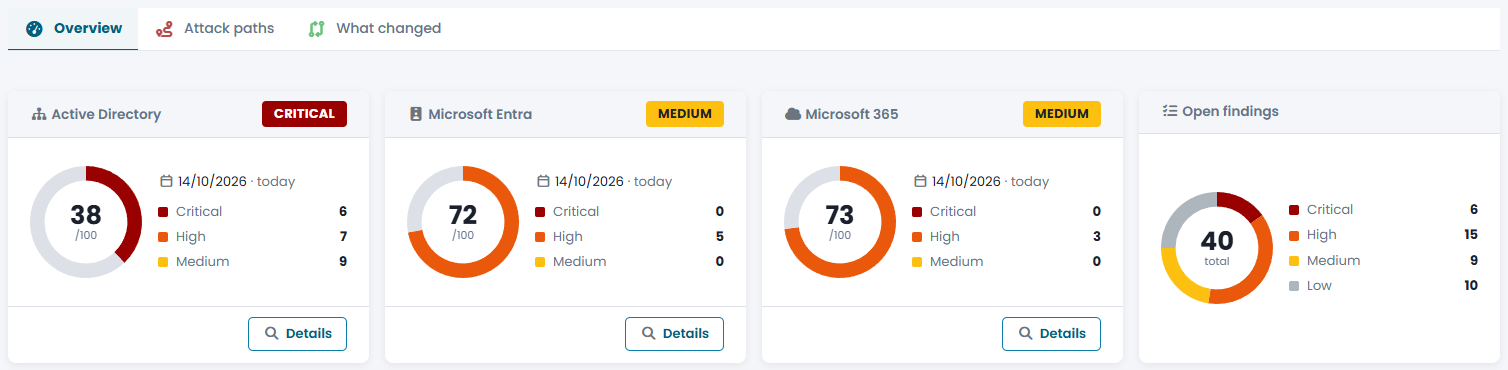
Il Security Score riunisce gli ultimi assessment di Active Directory, Microsoft Entra e Microsoft 365. Per ognuno vedi il punteggio, il livello di rischio e quanti finding critici, alti e medi sono aperti.

  • Livello di rischio Low, Medium, High o Critical
  • Data dell'assessment e avviso se ha più di 30 giorni
  • Conteggio complessivo dei finding aperti per gravità
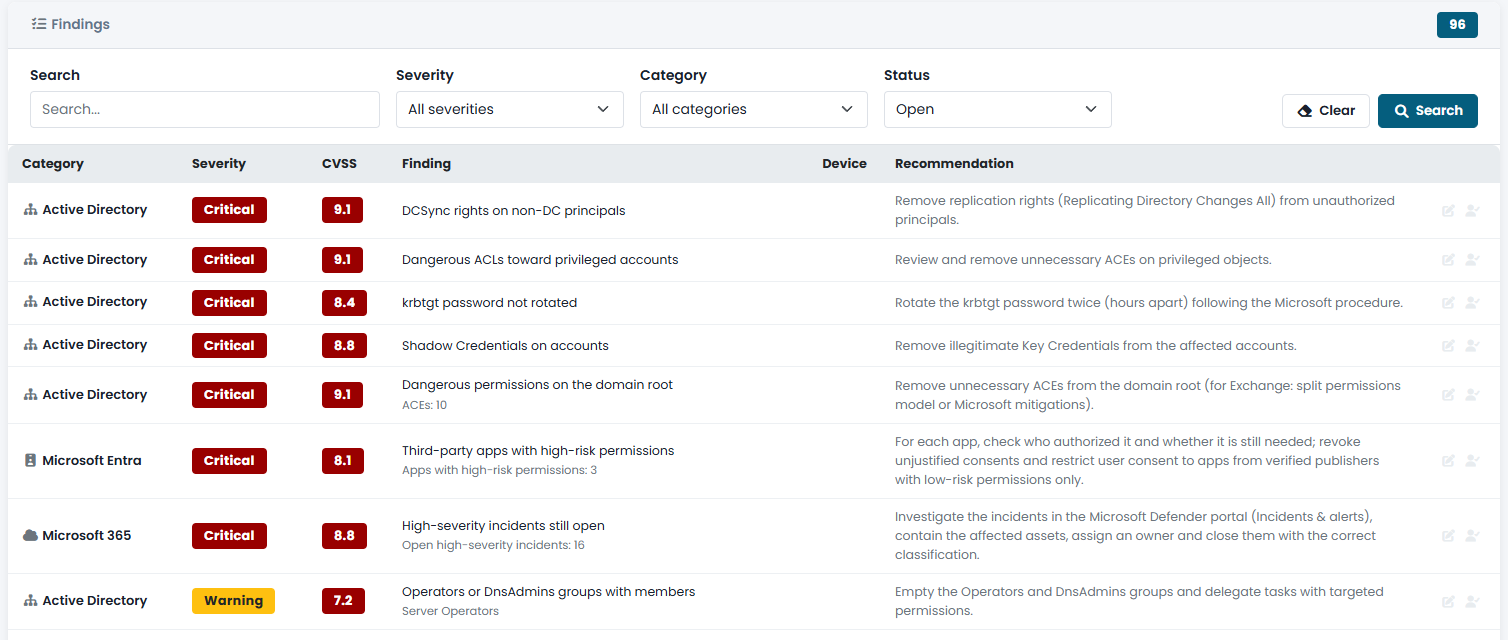
Ogni problema rilevato è un finding: cosa è stato trovato, quali oggetti sono coinvolti, il punteggio CVSS e la correzione consigliata. Un unico elenco per tutte le tecnologie, filtrabile per gravità, categoria e stato.

  • Oggetti coinvolti per ogni finding (account, DC, template, policy)
  • Rimedio consigliato in linguaggio operativo
  • Filtri per testo, gravità, categoria e stato

Ogni tecnologia è divisa nelle sue aree — Password Policy, Kerberos, Account Hygiene per Active Directory; Conditional Access e Privileged Access per Entra; Exchange Online e Teams per Microsoft 365 — con un voto da 0 a 10.

  • Stato Good, Fair, Attention o Critical per ogni area
  • Grafico della postura di sicurezza tra le tre tecnologie
  • Priorità chiare per il piano di remediation

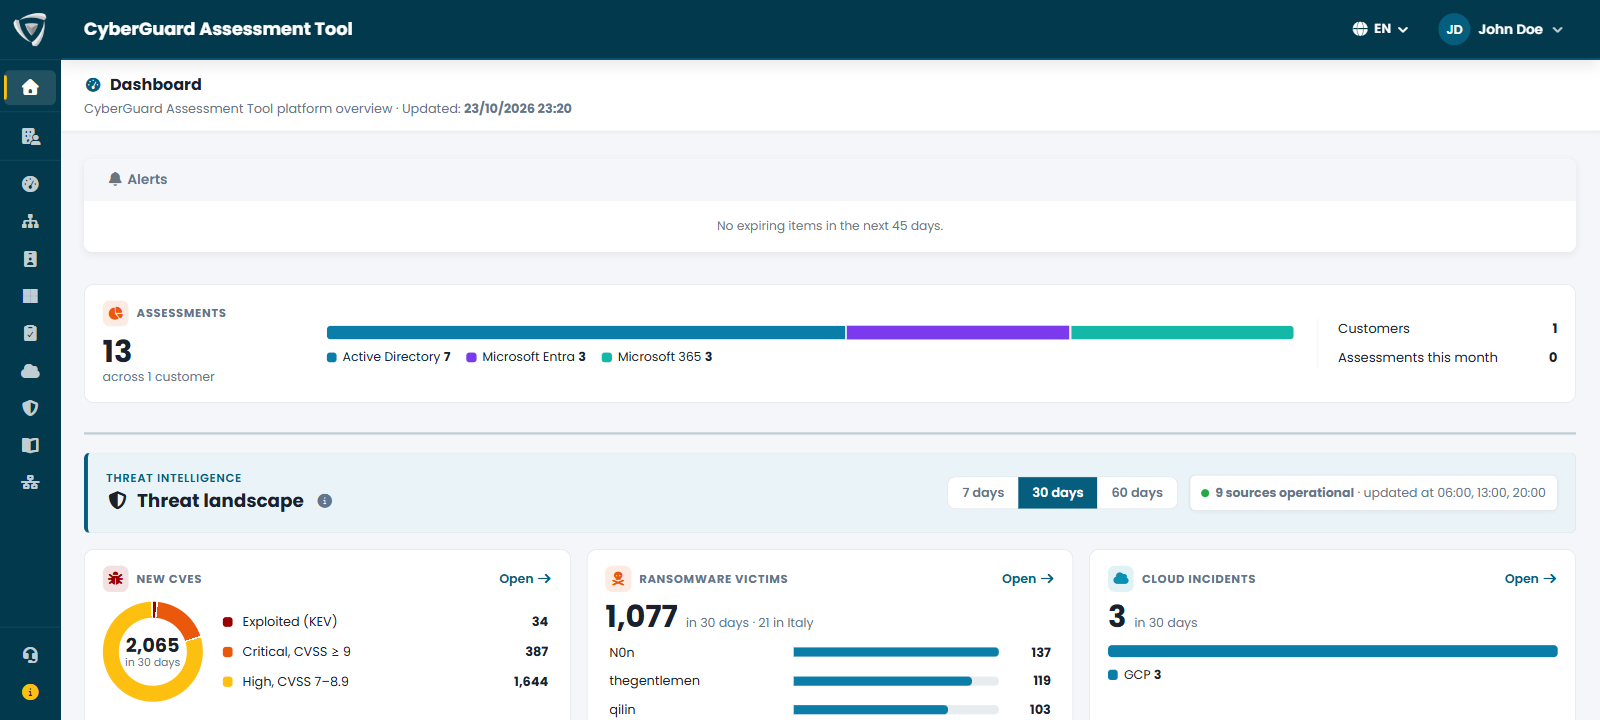
La prima pagina dopo l'accesso raccoglie gli avvisi: configurazioni mancanti, scadenze da gestire, attacchi ransomware nel tuo settore e attacchi DDoS ai tuoi siti web negli ultimi 7 giorni, attività del team ferme da troppo tempo. Un solo indicatore riassume gli assessment, divisi per Active Directory, Microsoft Entra e Microsoft 365.

  • Avvisi con collegamento alla pagina da sistemare
  • Ransomware nel settore e attacchi DDoS ai siti indicati nel profilo aziendale
  • Assessment totali, per area e del mese

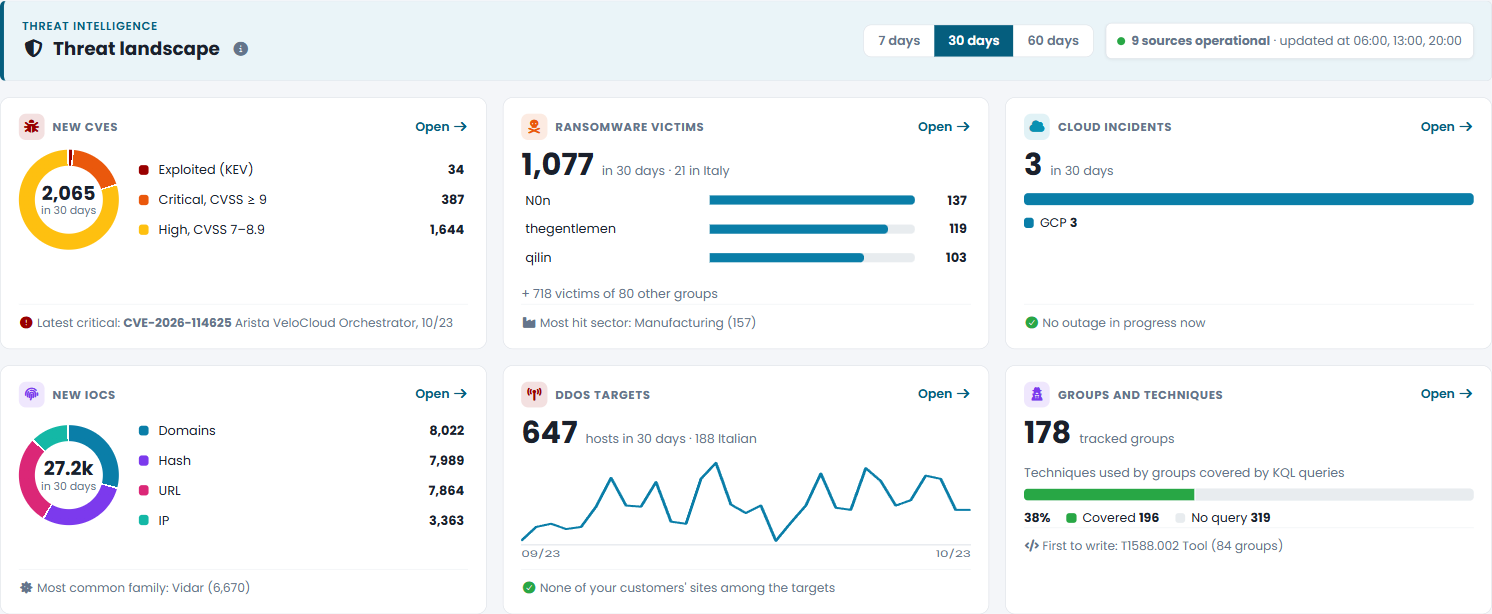
Il panorama delle minacce da fonti pubbliche di threat intelligence, sugli ultimi 7, 30 o 60 giorni: sei indicatori che mostrano di cosa è fatto ogni numero, gli eventi del periodo con in cima quelli che ti riguardano, vulnerabilità sfruttate e CVE critiche appena pubblicate, gruppi criminali, campagne, tecniche MITRE ATT&CK, vittime ransomware, bersagli DDoS, IOC e stato dei servizi cloud.

  • CVE critiche visibili anche prima dell'inserimento nel catalogo KEV
  • Bersagli DDoS di NoName057(16), con avviso se compare un tuo sito
  • Grafici che filtrano le tabelle con un clic

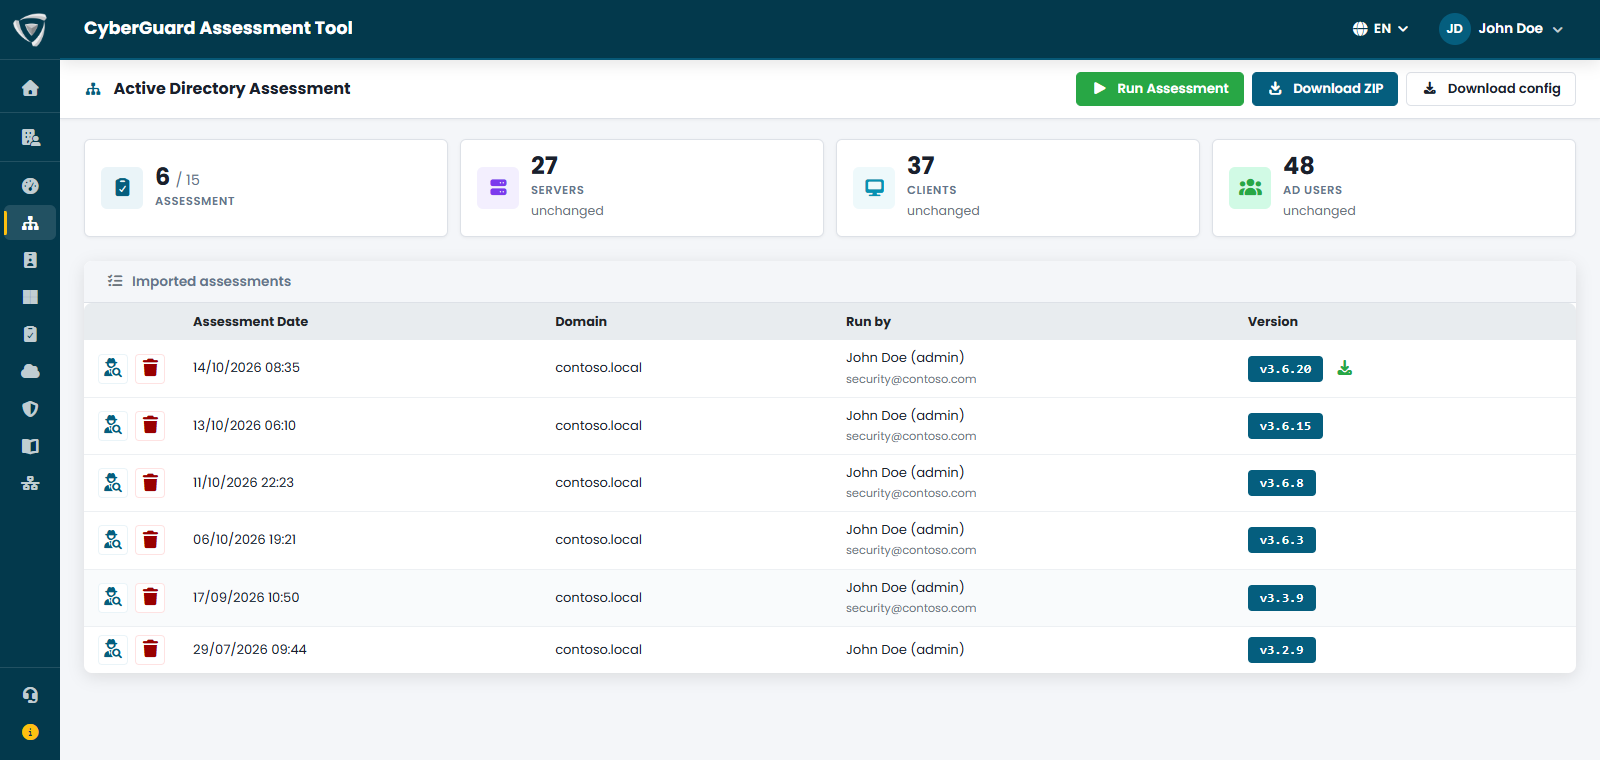
Ogni assessment resta nello storico con data e punteggio. Il report PDF, in italiano o in inglese, contiene punteggio, finding, piano d'azione e rischi accettati; gli elenchi raccolti si esportano in CSV.

  • Report PDF in italiano e in inglese
  • Export CSV per Excel o SIEM
  • Blocco di un assessment come punto di partenza da conservare
Security Score di CyberGuard con punteggio Active Directory, Microsoft Entra e Microsoft 365 e finding aperti per gravità Elenco dei finding di sicurezza con gravità, punteggio CVSS, oggetti coinvolti e rimedio consigliato Punteggio di sicurezza per area: Password Policy, Kerberos, Account Hygiene, Conditional Access, Exchange Online Dashboard di CyberGuard con avvisi, indicatore degli assessment per Active Directory, Microsoft Entra e Microsoft 365 e panorama delle minacce Threat intelligence nella dashboard: nuove CVE, vittime ransomware, incidenti cloud, IOC, bersagli DDoS, gruppi e tecniche MITRE ATT&CK Storico degli assessment con data, punteggio ed esportazione del report PDF
Un unico posto per sicurezza e compliance

Identità on-premises e cloud, collaborazione, dispositivi, rete, dati di Microsoft Defender e requisiti normativi di solito vivono in console e fogli diversi. CyberGuard li mette uno accanto all'altro: dal finding al percorso di attacco, dal rimedio alla prova che ha funzionato, fino alla documentazione per l'audit NIS2. È il punto da cui la tua azienda governa sicurezza e compliance.

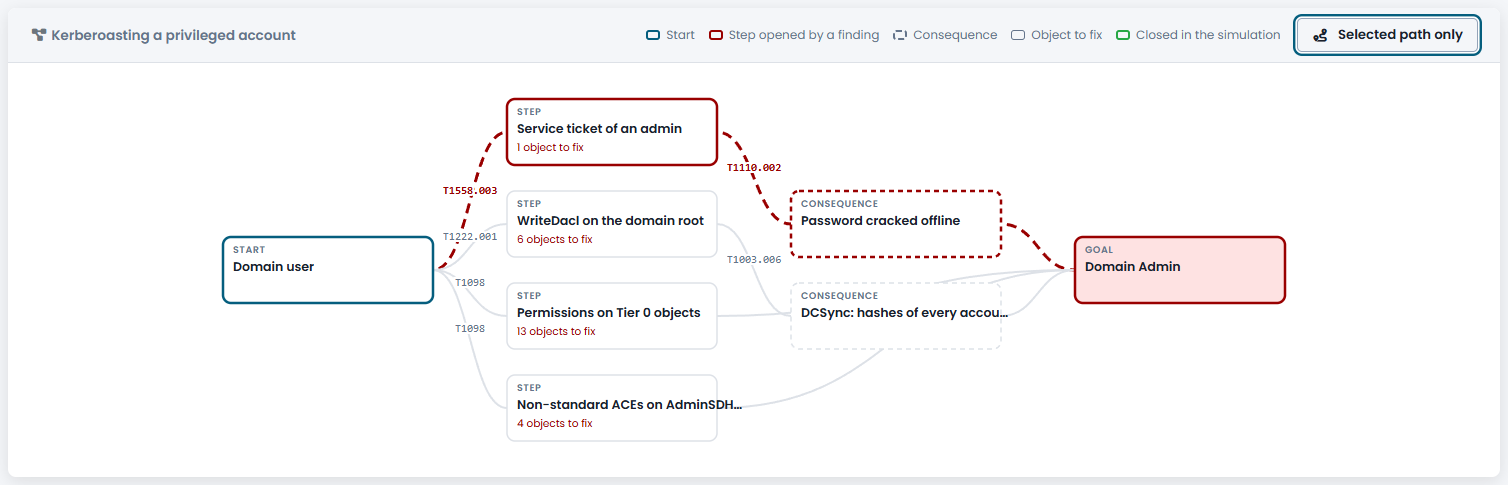
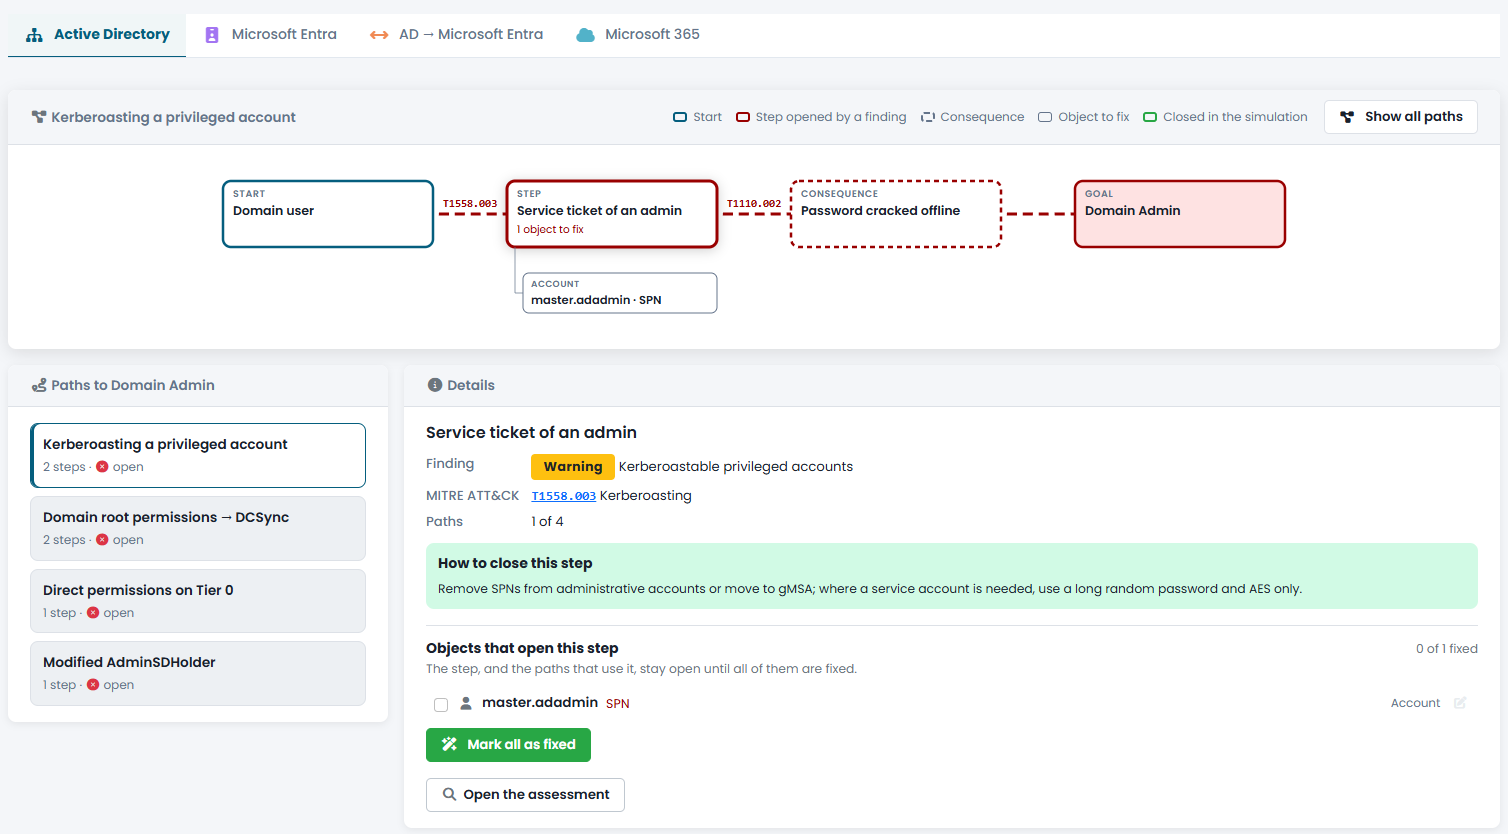
Gli attaccanti concatenano le debolezze. CyberGuard costruisce i percorsi dai finding aperti: da un utente di dominio a Domain Admin, da un'identità compromessa a Global Administrator, dall'AD on-premises al cloud, fino a posta e file di Microsoft 365.

  • Ogni passo con la tecnica MITRE ATT&CK e gli oggetti da correggere
  • Percorsi ibridi AD → Entra: Seamless SSO, AD FS, admin sincronizzati
  • I passi condivisi da più percorsi: un solo fix li chiude tutti

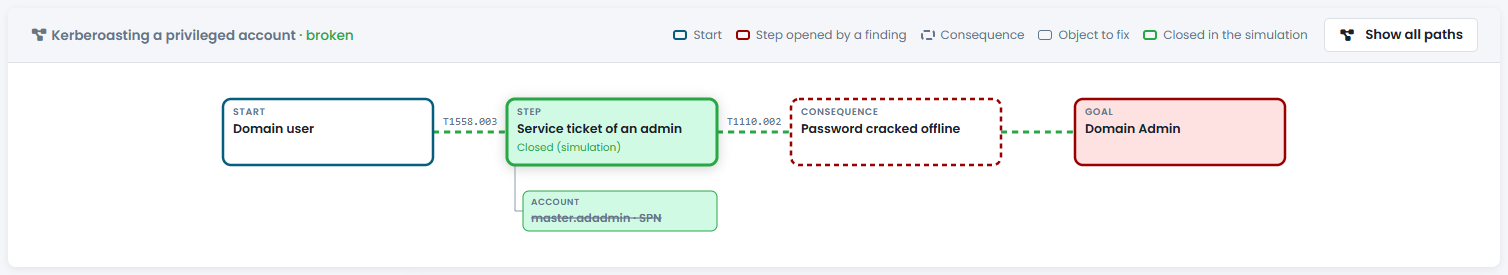
Segna come corretti gli oggetti di un passo e guarda quali percorsi si interrompono. La simulazione non salva nulla e non cambia nulla: serve a scegliere il fix che rende di più.

  • Passo chiuso nella simulazione e percorsi interrotti
  • Nessuna modifica all'ambiente
  • Risultato reale confermato dal prossimo assessment

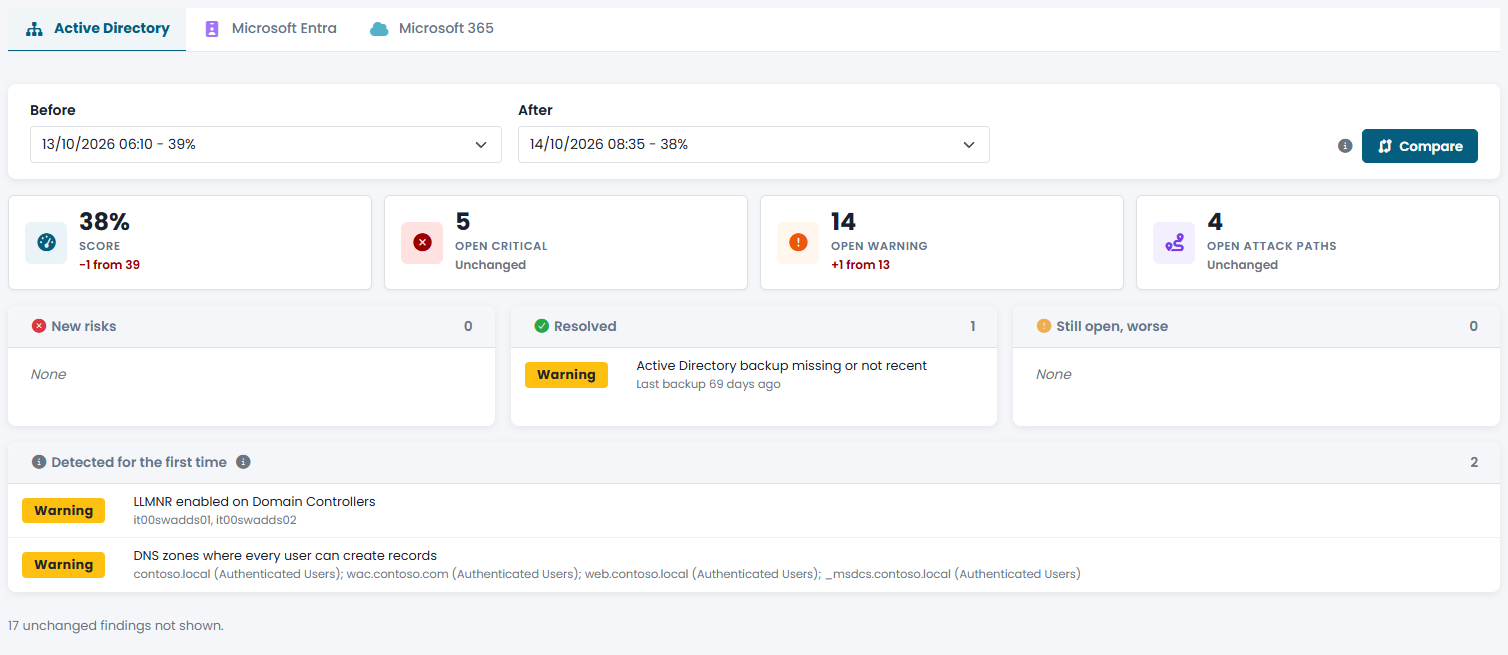
Confronta due assessment della stessa tecnologia: nuovi rischi, finding risolti, finding peggiorati e controlli nuovi. È la prova che il lavoro di remediation ha funzionato, pronta per la revisione periodica.

  • Variazione di punteggio, finding critici e percorsi di attacco aperti
  • Entrambi gli assessment valutati con le regole di oggi
  • Ideale dopo una remediation o per le revisioni trimestrali

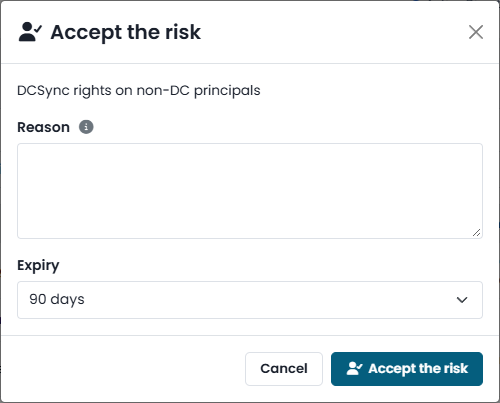
Quando un finding non si può correggere, un amministratore può accettare il rischio indicando motivo e controlli compensativi per 30, 90, 180 o 365 giorni. Il punteggio non cambia, il report lo elenca a parte e alla scadenza il finding torna aperto.

  • Motivazione e controlli compensativi documentati
  • Sezione dedicata nel report per l'audit
  • Il passo resta visibile nei percorsi di attacco

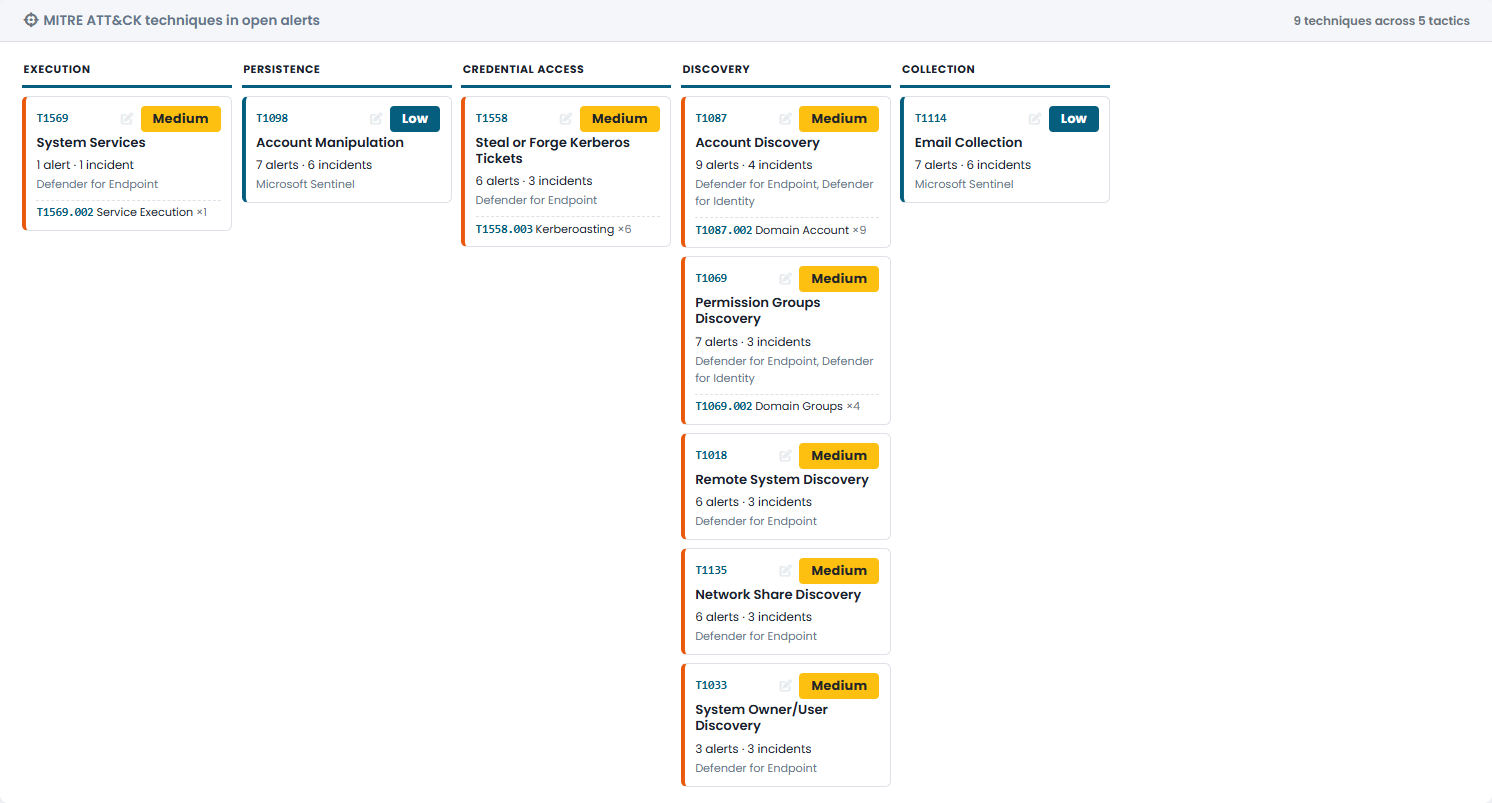
Incidenti e alert di Microsoft Defender XDR degli ultimi 30 giorni, ordinati per fase MITRE ATT&CK, con il dettaglio completo di ogni incidente: alert, entità coinvolte, azioni consigliate da Microsoft e cronologia. Le vulnerabilità software con exploit pubblico rilevate da Defender sui dispositivi, con in cima quelle sfruttate attivamente e usate da ransomware. In sola lettura.

  • Alert di Defender for Endpoint, Identity, Office 365 e Sentinel
  • Dettaglio dell'incidente senza aprire il portale Defender
  • Vulnerabilità sfruttate (CISA KEV) e probabilità di sfruttamento (EPSS) in primo piano

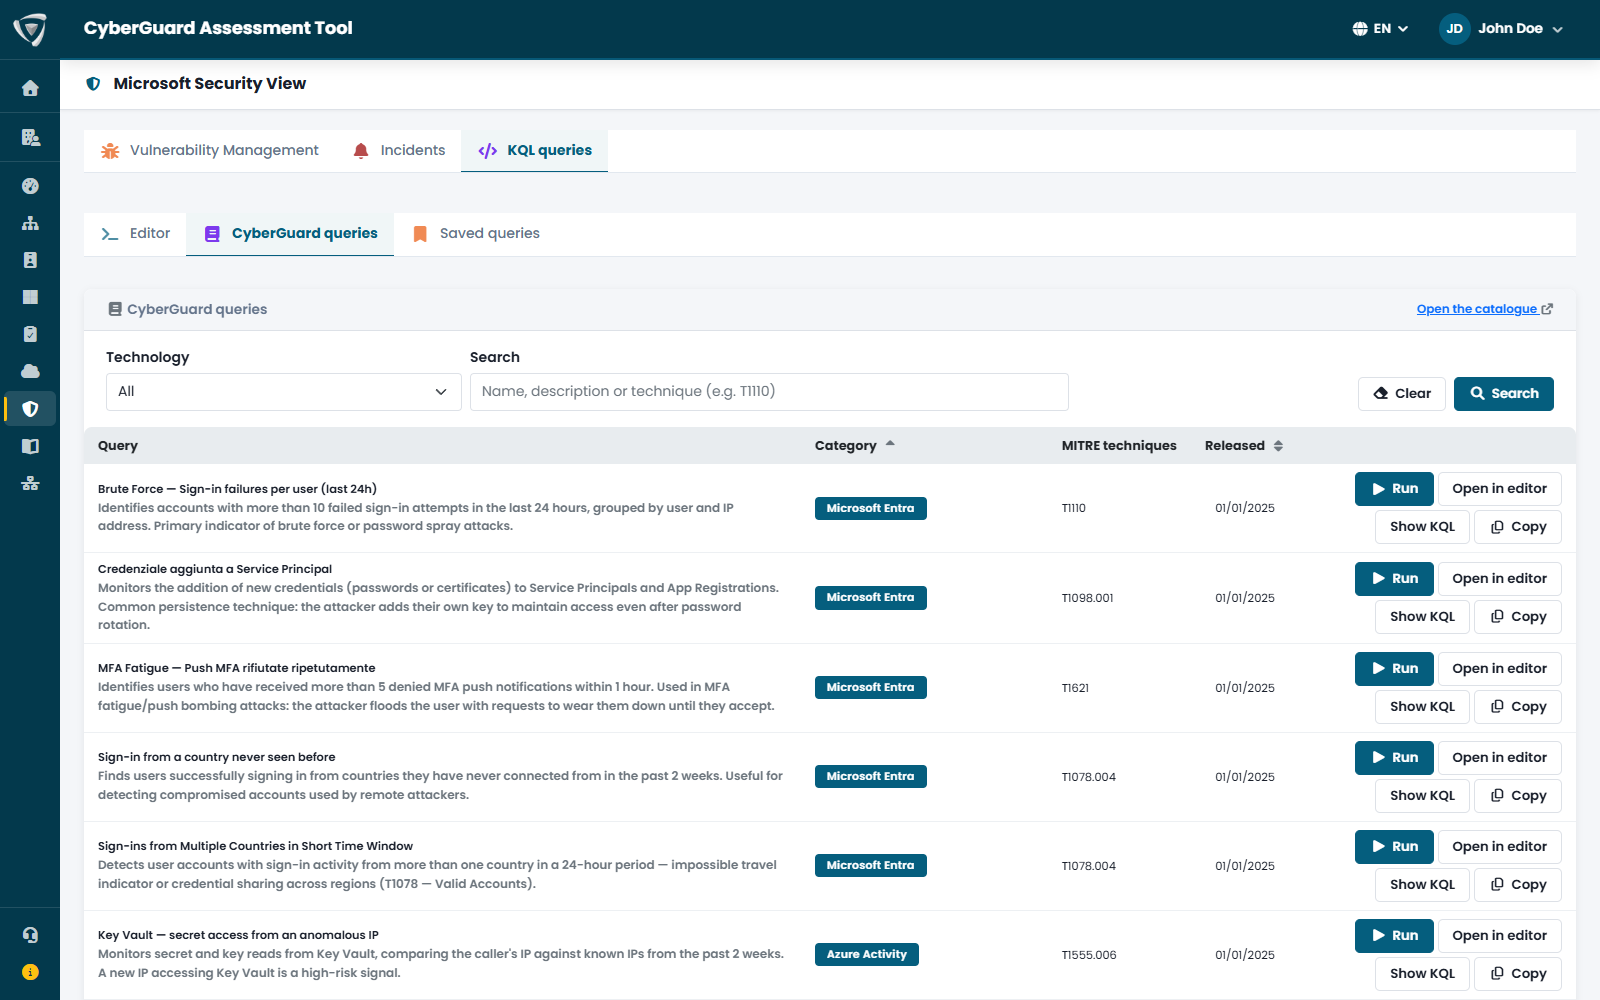
Esegui query KQL di Advanced Hunting sui dati di Microsoft Defender XDR e Microsoft Sentinel direttamente da CyberGuard, in sola lettura. Un catalogo di query curate da Inside Technologies, mappate su MITRE ATT&CK, è pronto all'uso.

  • Catalogo di query per Entra, AD, Exchange, Defender e firewall
  • Esportazione CSV e salvataggio nel workspace del team
  • Repository pubblico su GitHub

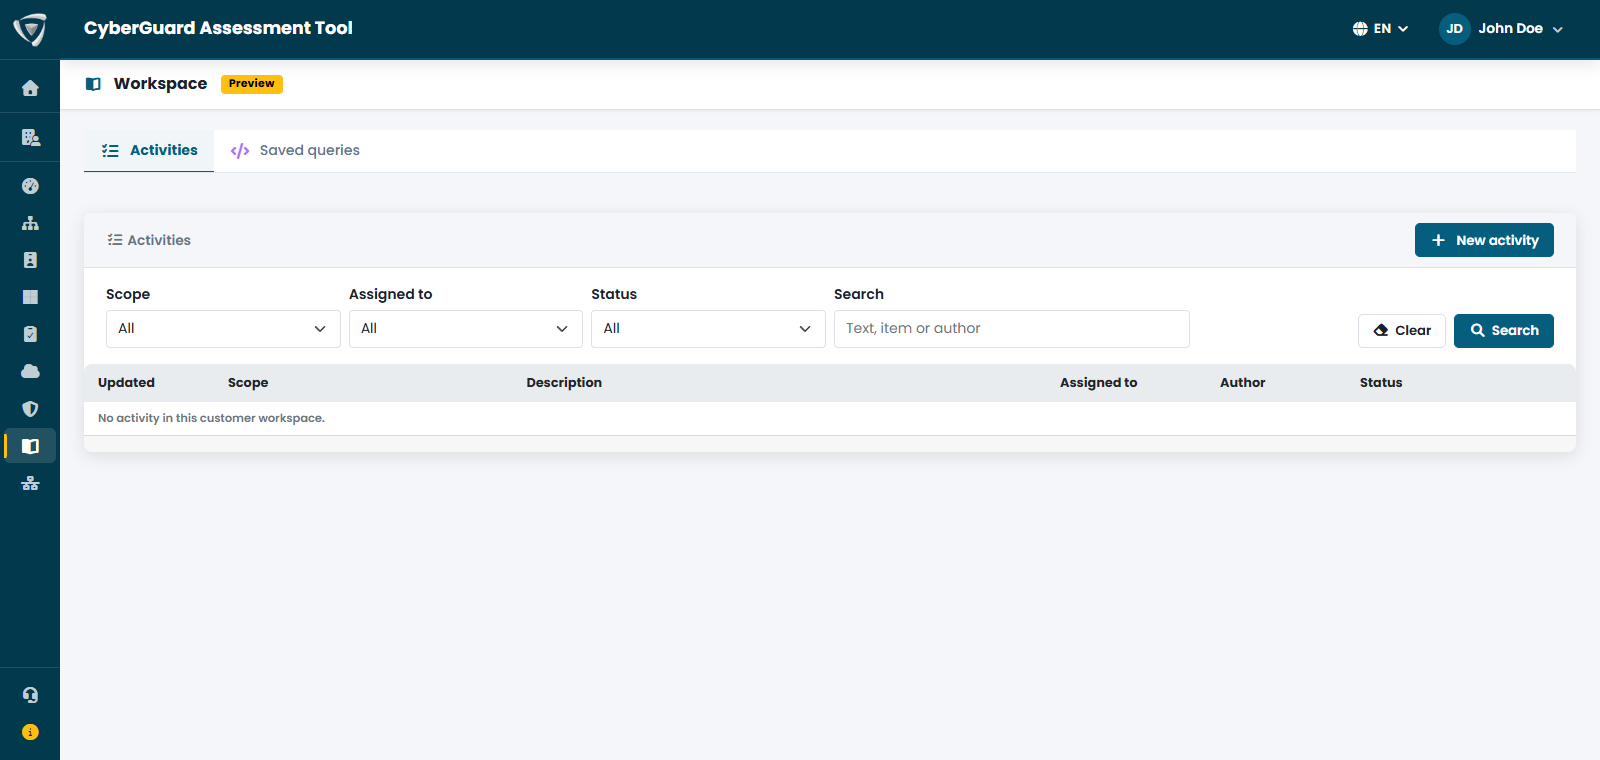
Il Workspace registra cosa ha fatto il team: la gestione di un incidente, la decisione su un finding, le note di un'indagine, le query da tenere. Ogni attività ha autore, responsabile, stato e resta collegata al dato a cui si riferisce.

  • "Documenta nel workspace" da finding, percorsi e incidenti
  • Avviso per le attività ferme da più di 7 giorni
  • Riepilogo settimanale via email ogni lunedì

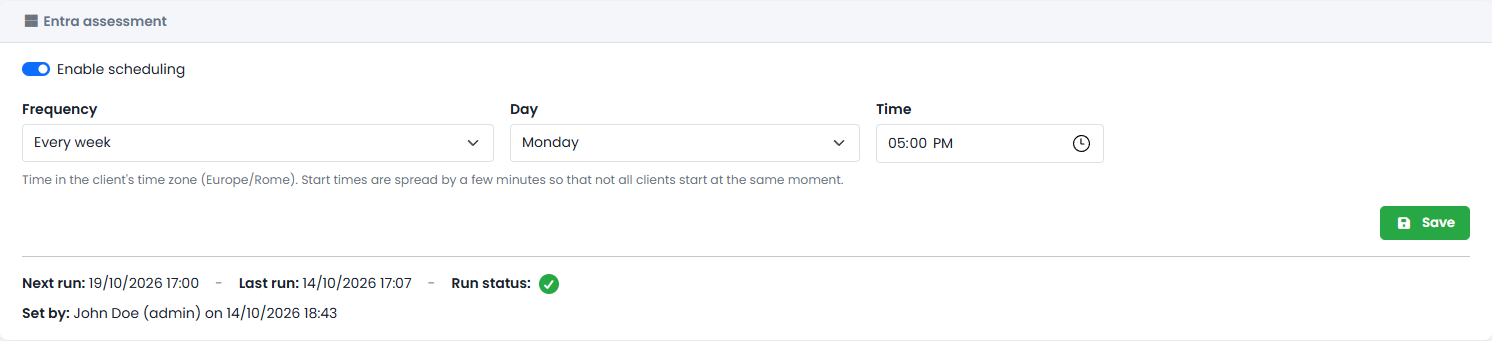
Pianifichi gli assessment ogni giorno, ogni N giorni o ogni settimana: il Security Score resta aggiornato senza che nessuno debba ricordarsene, e le notifiche arrivano dal tuo server di posta.

  • Pianificazione per Active Directory, Microsoft Entra e Microsoft 365
  • Frequenza e orario a tua scelta
  • Email per assessment completati o non completati
Mappa dei percorsi di attacco da Domain User a Domain Admin con tecniche MITRE ATT&CK come Kerberoasting e DCSync Simulazione di un rimedio che interrompe un percorso di attacco Active Directory Confronto tra due assessment con nuovi rischi, finding risolti e variazione del Security Score Accettazione del rischio di un finding con motivazione, controlli compensativi e durata Tecniche MITRE ATT&CK negli alert aperti di Microsoft Defender XDR ordinate per fase dell'attacco Catalogo di query KQL di threat hunting per Microsoft Defender XDR mappate su MITRE ATT&CK Workspace del team con attività aperte e risolte su finding, incidenti e normative Pianificazione automatica dell'assessment Microsoft Entra con frequenza e orario

Assessment di sicurezza Active Directory

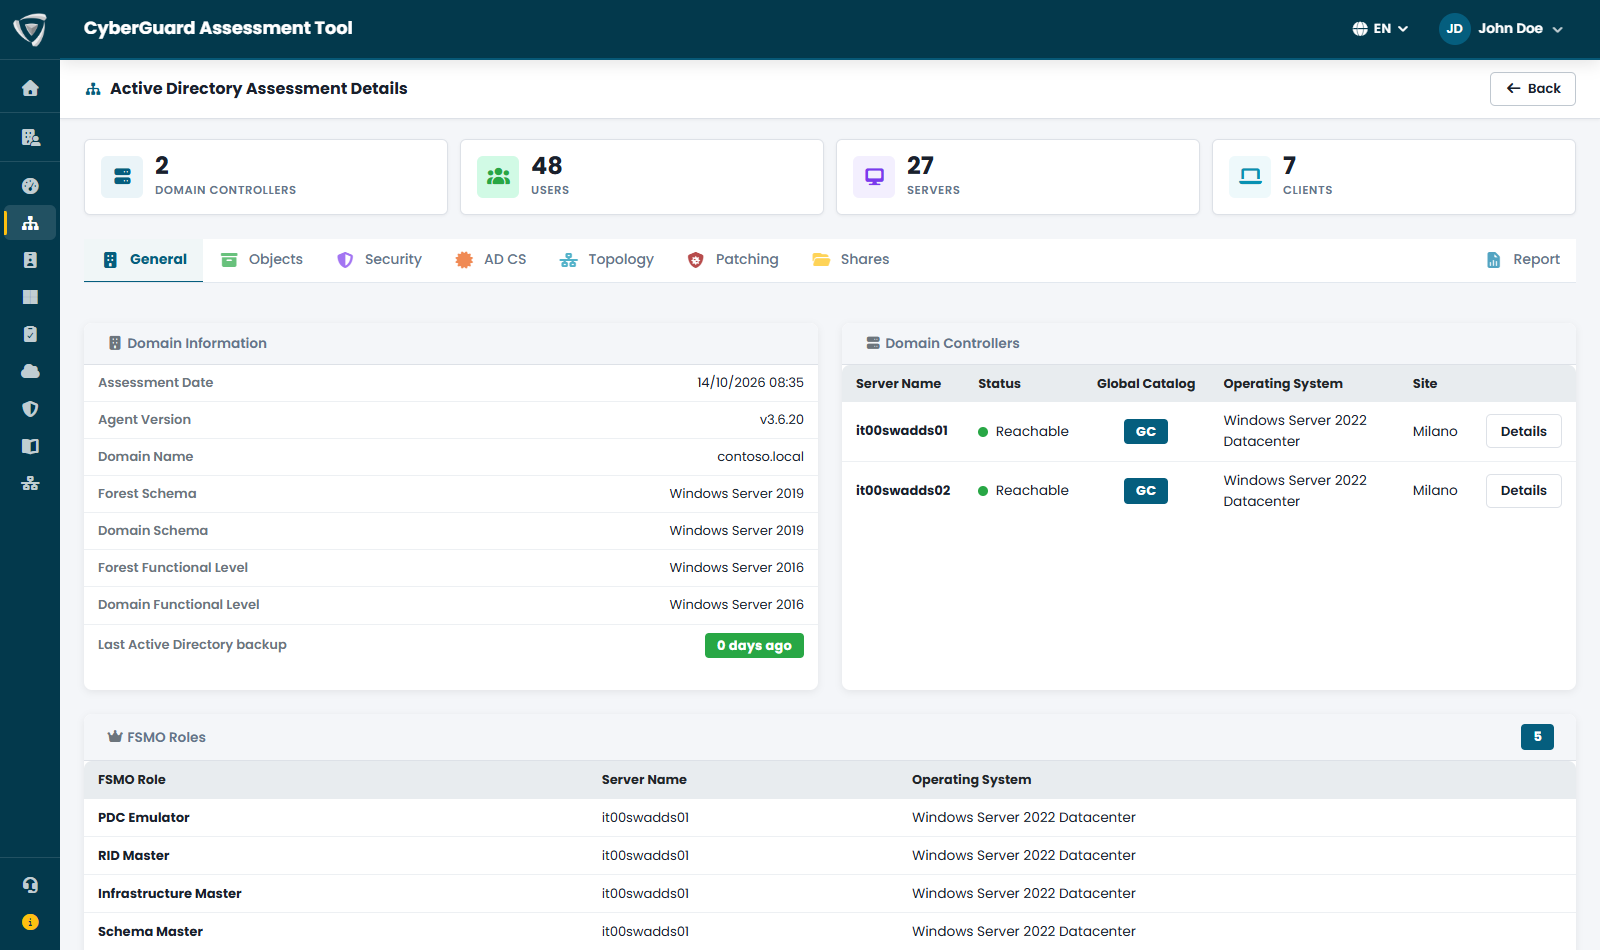
L'assessment Active Directory analizza i domini on-premises: come sono costruiti, quanto sono in salute i domain controller, quali account e permessi li espongono, quanto sono protetti Kerberos, DNS e Active Directory Certificate Services.

Livelli funzionali, ultimo backup di Active Directory, domini della foresta e trust. Per ogni domain controller: raggiungibilità, uptime e riavvii in sospeso, origine dell'ora, memoria, CPU e dischi, servizi AD, dimensione del database e certificato LDAPS.

  • Ruoli FSMO, Global Catalog e RODC
  • Stato verde, giallo (errori di replica) o rosso per ogni DC
  • Ultimo backup di Active Directory

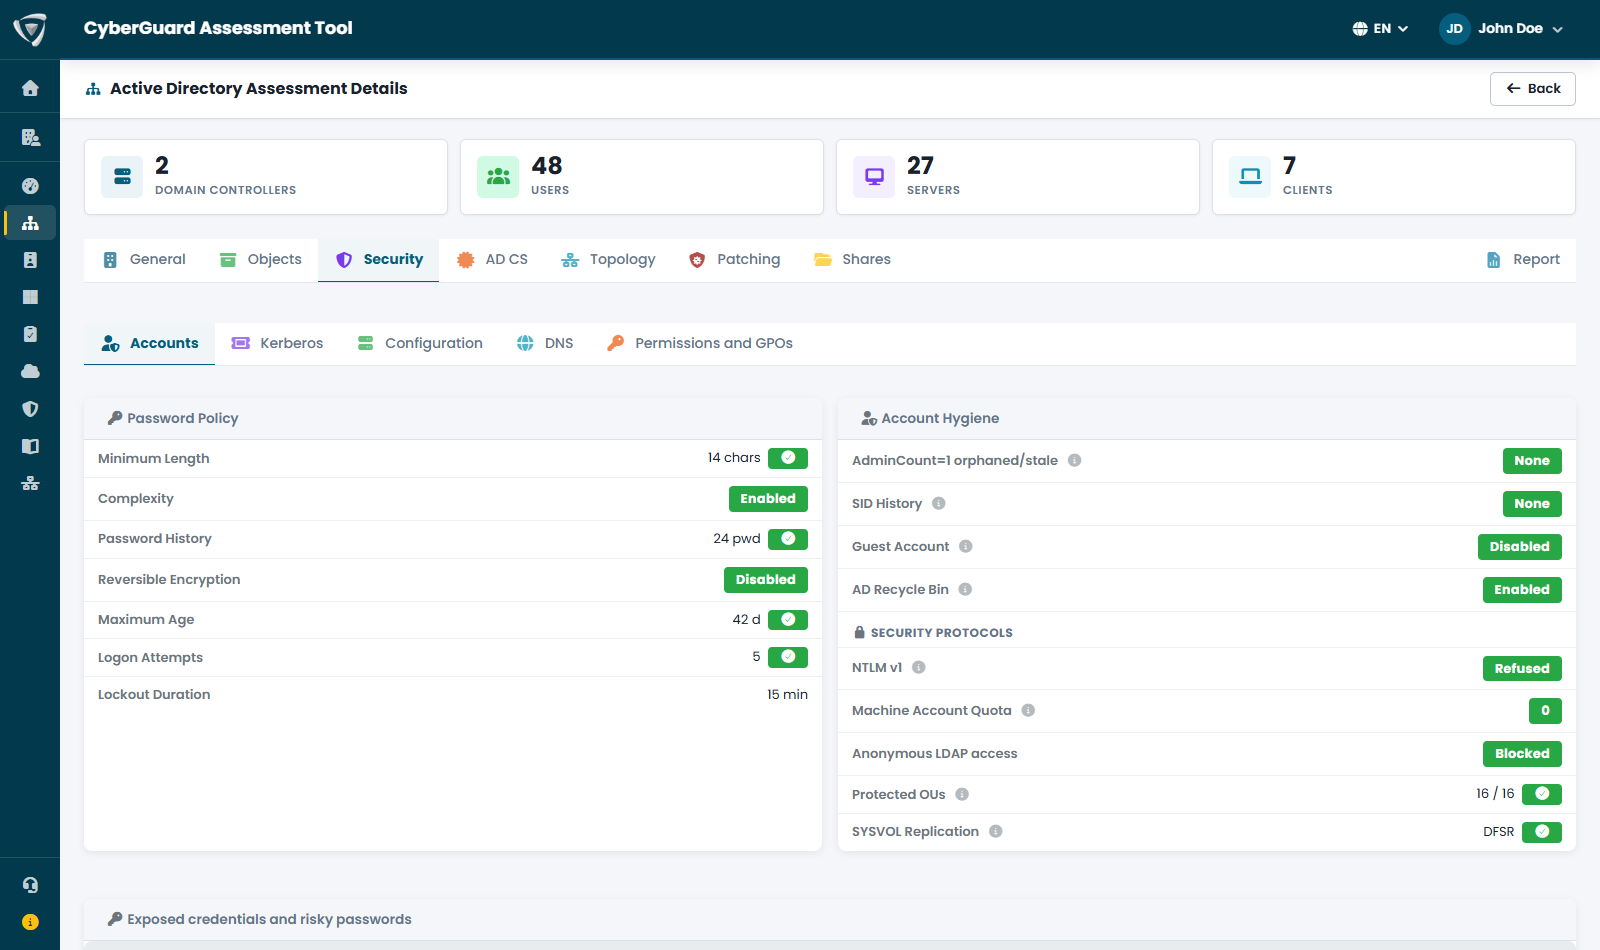
Password policy, igiene degli account, account privilegiati e credenziali esposte. Sul fronte Kerberos: deleghe non vincolate, account Kerberoastable e AS-REP roastable, cifratura debole come RC4 e età della password KRBTGT.

  • Gruppi privilegiati, AdminSDHolder e AdminCount orfani
  • Deleghe Kerberos, SID History e Shadow Credentials
  • Copertura LAPS e account senza AES

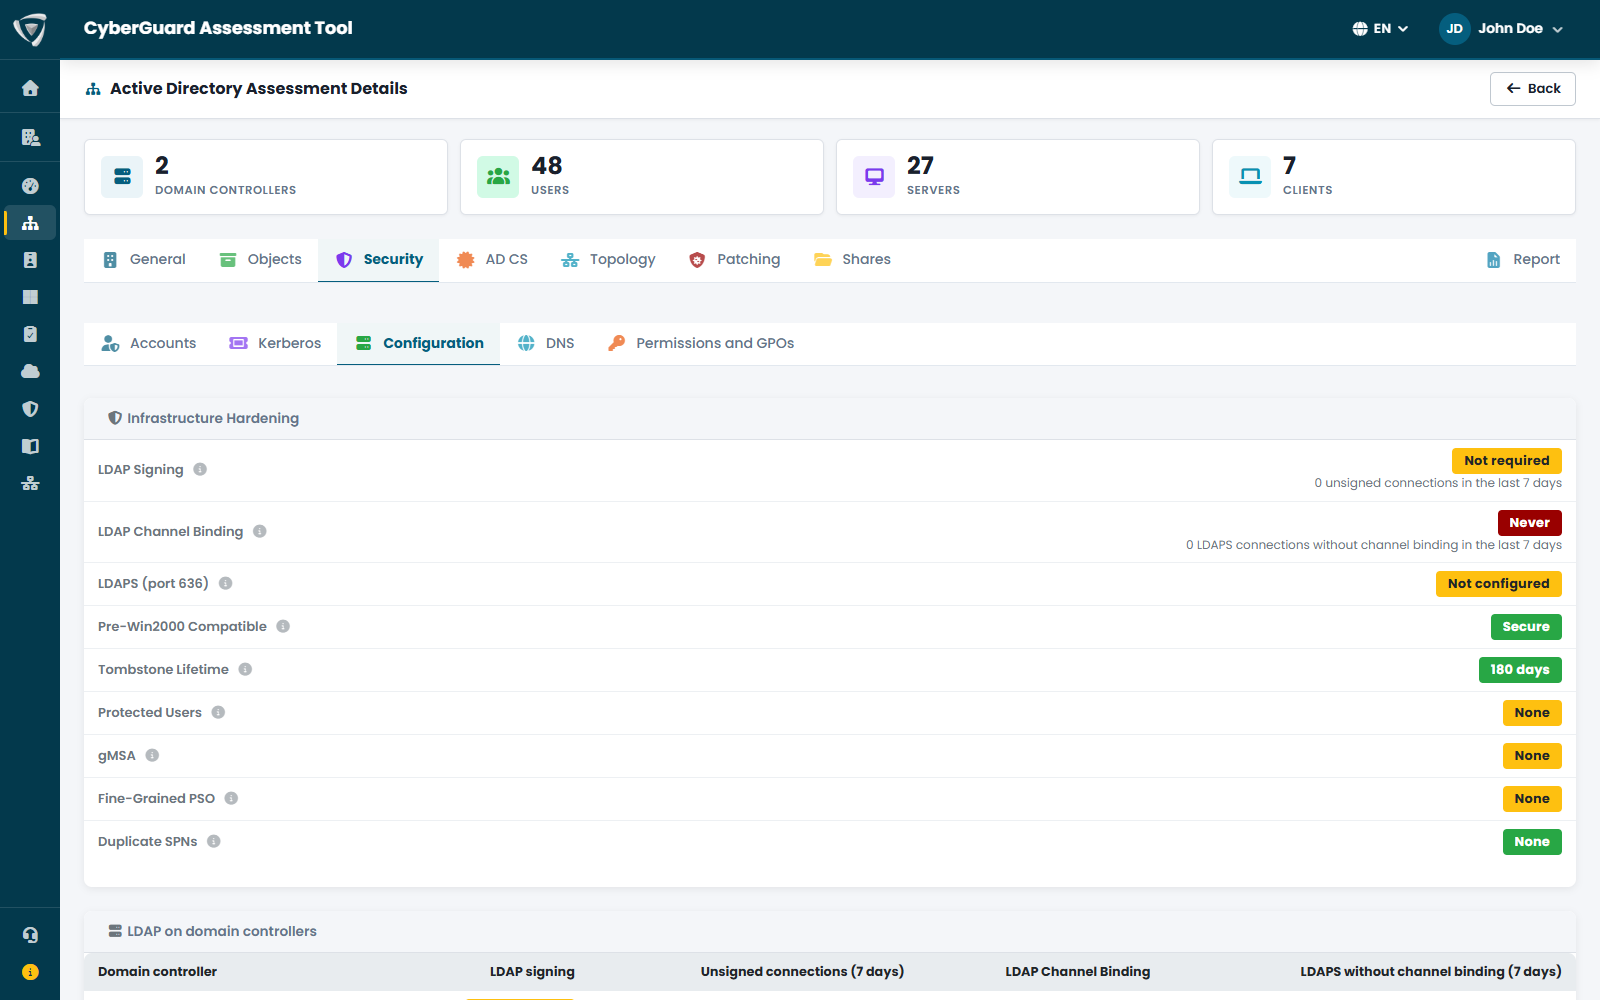
Le impostazioni di sicurezza di ogni domain controller: protezioni di rete, NTLMv1, LDAP signing e channel binding, LDAP anonimo, Print Spooler, audit policy. Per il DNS integrato in AD: aggiornamenti dinamici, chi può creare record (ADIDNS), WPAD e record jolly, forwarder e trasferimenti di zona.

  • Coercizione dell'autenticazione e LLMNR
  • Audit policy dei domain controller
  • Blocklist WPAD e ServerLevelPluginDll

Chi ha diritti pericolosi sulla radice del dominio e sugli oggetti Tier 0, chi può eseguire DCSync, quali Group Policy e script SYSVOL espongono il dominio. I permessi che aprono un percorso di attacco sono collegati direttamente alla mappa.

  • WriteDacl, GenericAll e diritti di replica
  • ACE non standard su AdminSDHolder
  • GPO e script di logon da rivedere

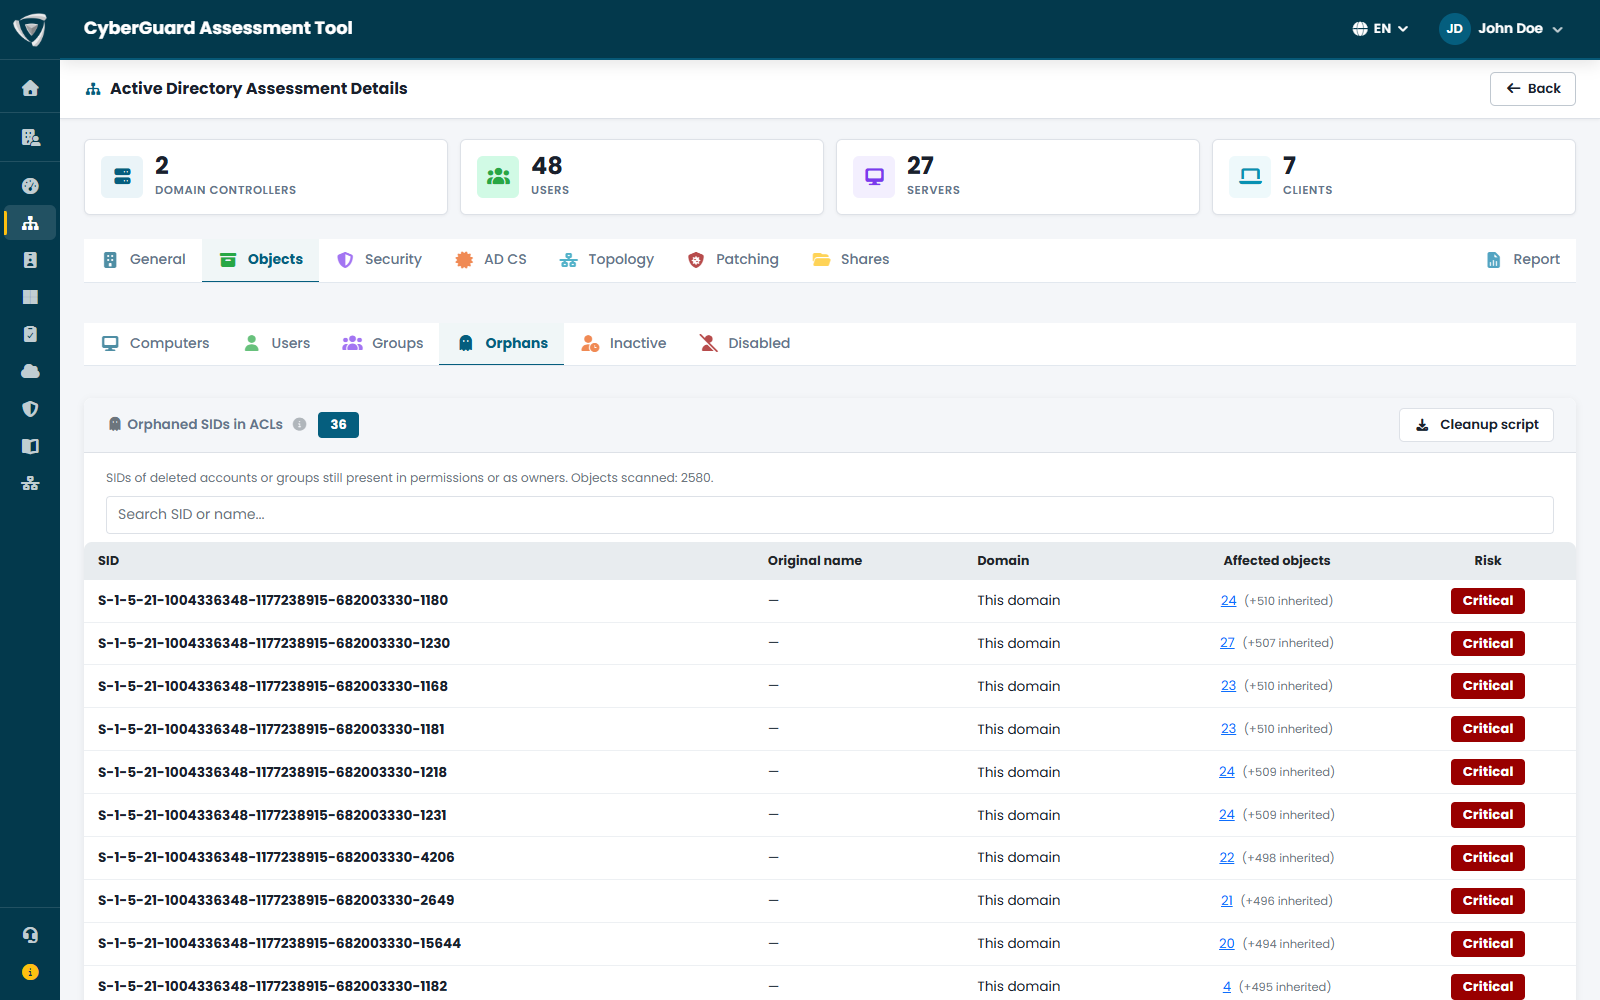
Utenti e computer che non accedono da mesi, account disabilitati mai rimossi, oggetti e SID orfani rimasti dopo cancellazioni e migrazioni: la superficie di attacco che cresce in silenzio, con l'elenco degli oggetti da ripulire.

  • Utenti e computer inattivi con la data dell'ultimo accesso
  • Account disabilitati da rimuovere
  • Oggetti e SID orfani da rimuovere

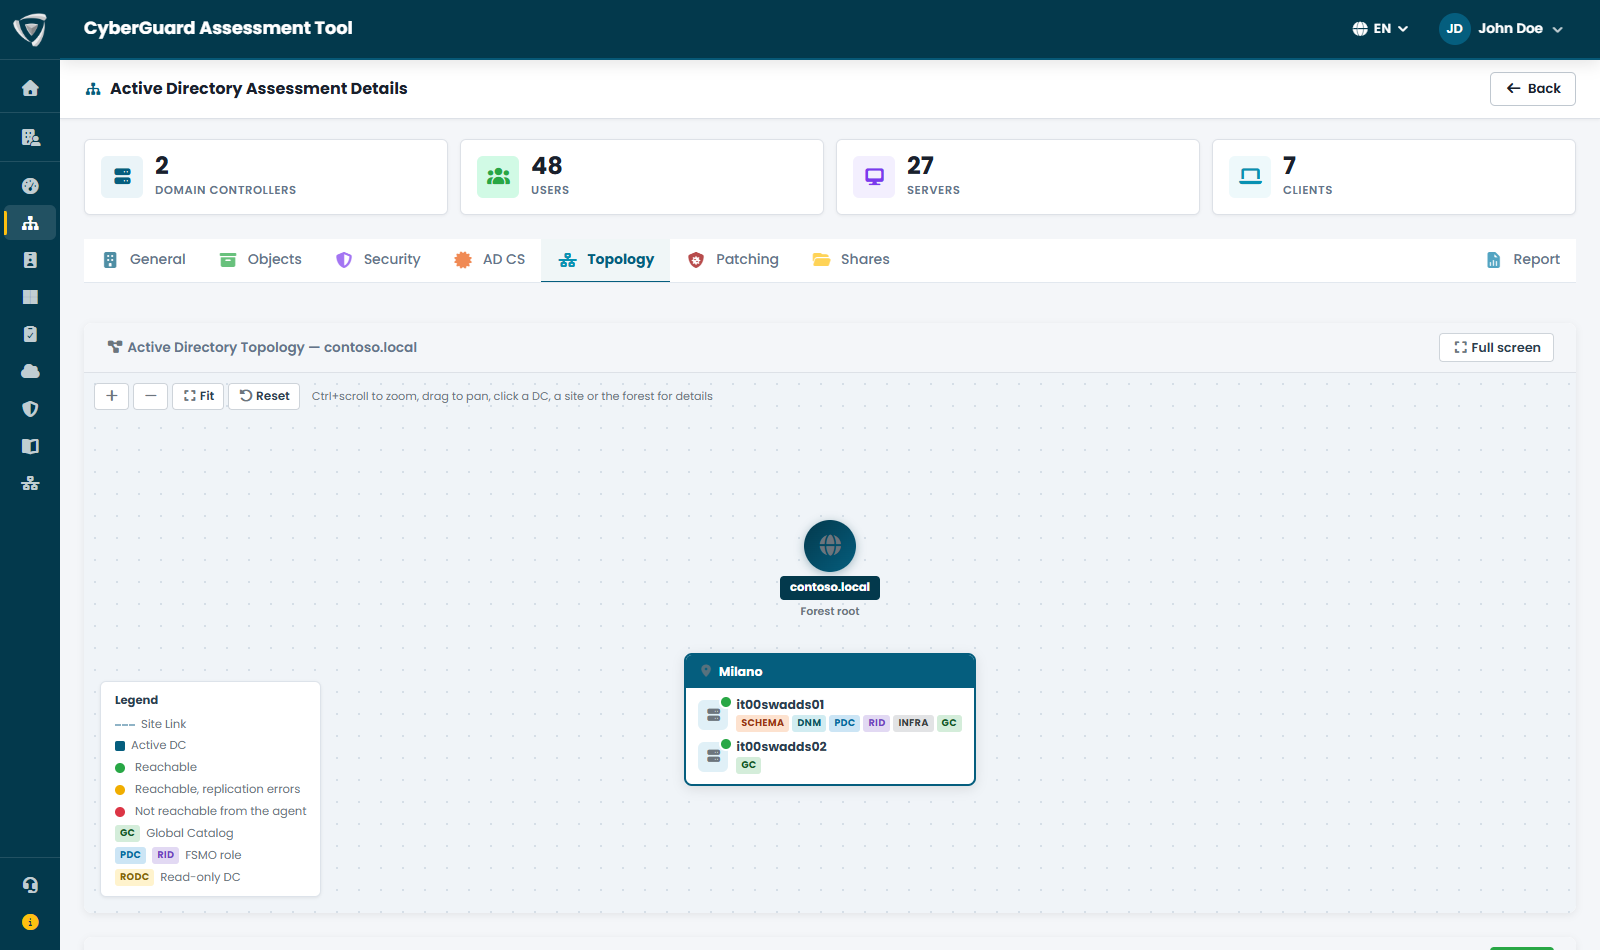
Una mappa interattiva di foresta, siti e domain controller con ruoli FSMO, Global Catalog e RODC. La matrice di replica mostra lo stato tra ogni coppia di DC e gli avanzi da pulire: DC dismessi, siti senza subnet e simili.

  • Dettaglio di ogni DC, sito e foresta con un clic
  • Partner di replica e site link
  • Avanzi da pulire: DC dismessi e siti senza subnet

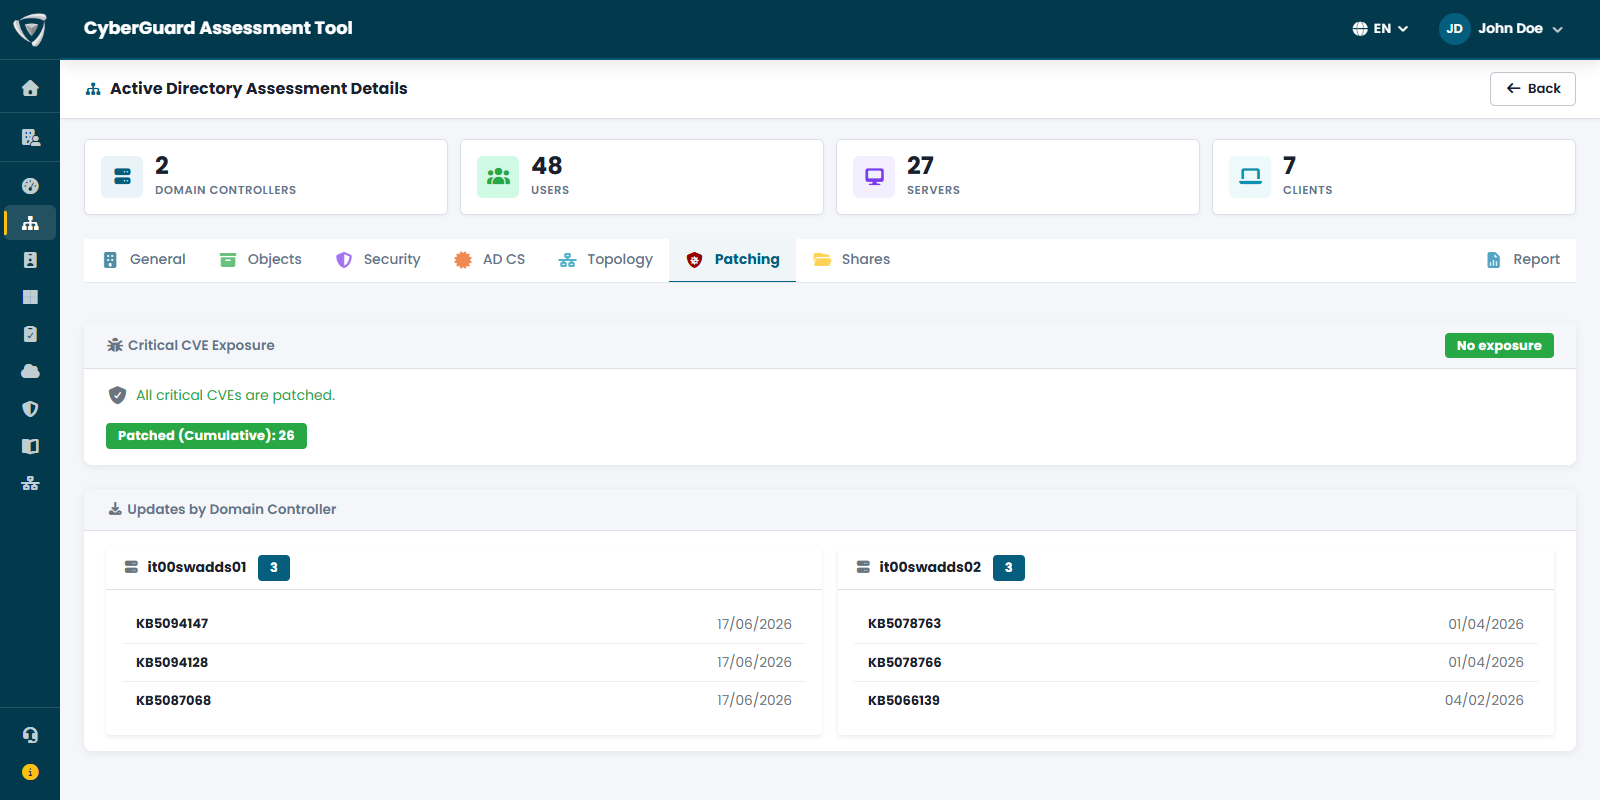
L'esposizione alle vulnerabilità critiche e gli aggiornamenti installati su ogni domain controller; le condivisioni di rete pubblicate dai server del dominio, con il loro percorso, ricercabili per server.

  • CVE critiche dei domain controller
  • Aggiornamenti installati per DC
  • Condivisioni di rete censite
Assessment Active Directory: foresta, domini, trust e salute dei domain controller Controlli di sicurezza Active Directory su password policy, account privilegiati, Kerberoasting e AS-REP roasting Configurazione di sicurezza dei domain controller: LDAP signing, channel binding, LDAPS, Protected Users e gMSA Dettaglio di un passo di attacco Active Directory con tecnica MITRE ATT&CK e oggetti con permessi da correggere SID orfani nei permessi di Active Directory con oggetti coinvolti e livello di rischio Mappa interattiva della topologia Active Directory con foresta, siti, domain controller e replica Esposizione alle CVE critiche e aggiornamenti installati sui domain controller

Assessment di sicurezza Microsoft Entra

L'assessment Microsoft Entra analizza il tenant di identità cloud: utenti e gruppi, applicazioni e permessi, ruoli privilegiati, Conditional Access e i segnali che qualcuno stia già abusando delle tue identità.

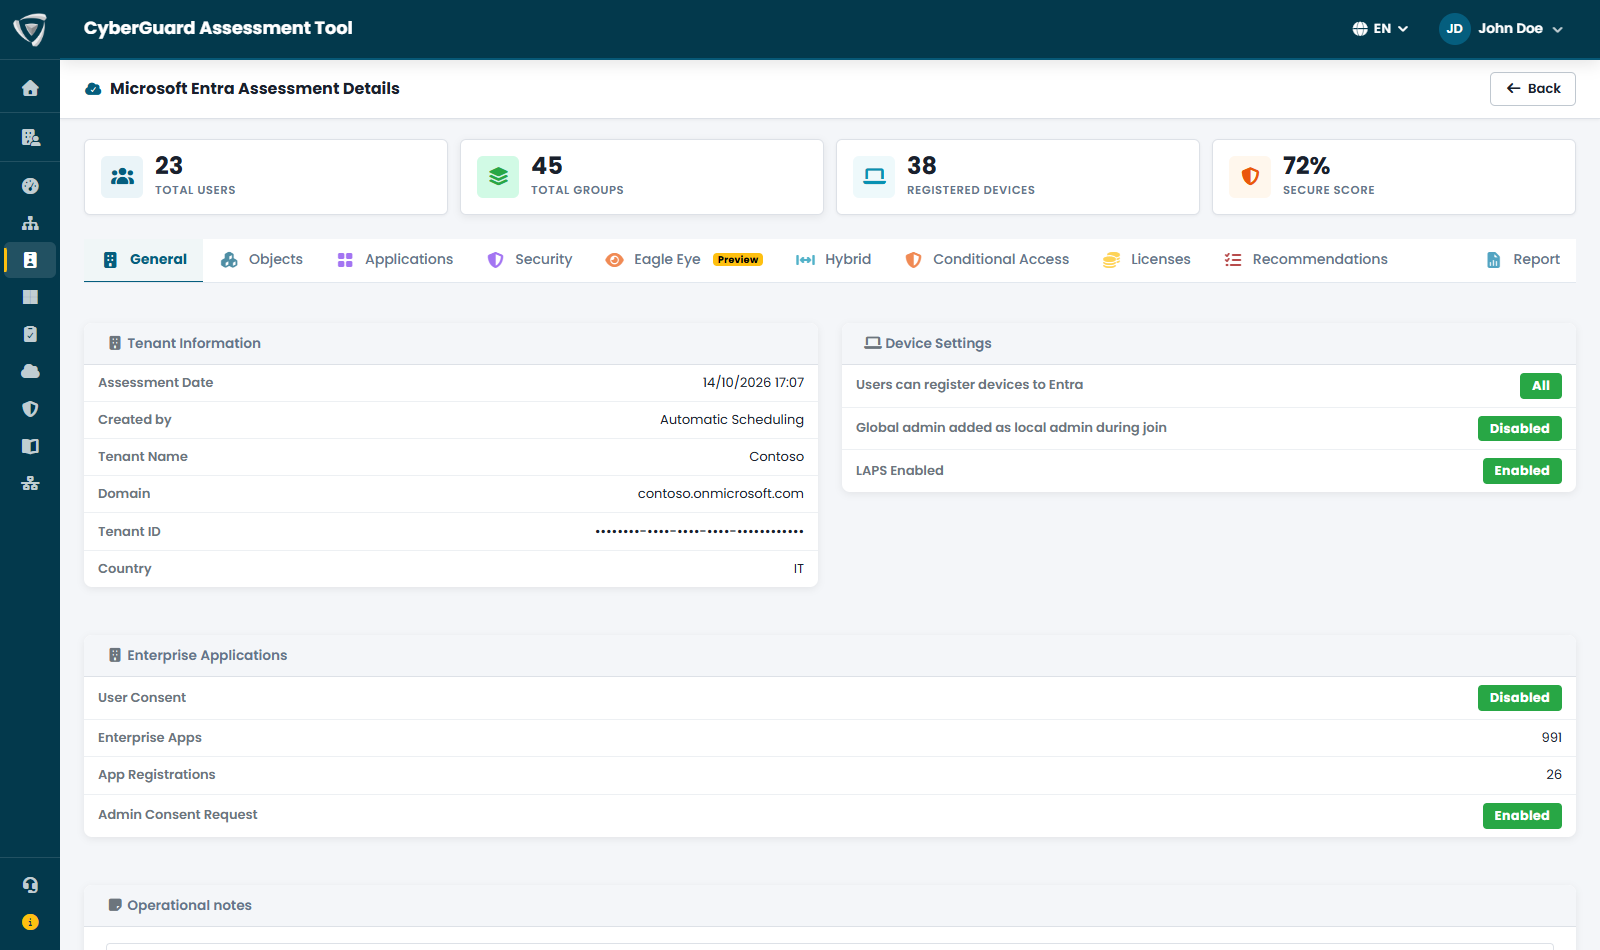
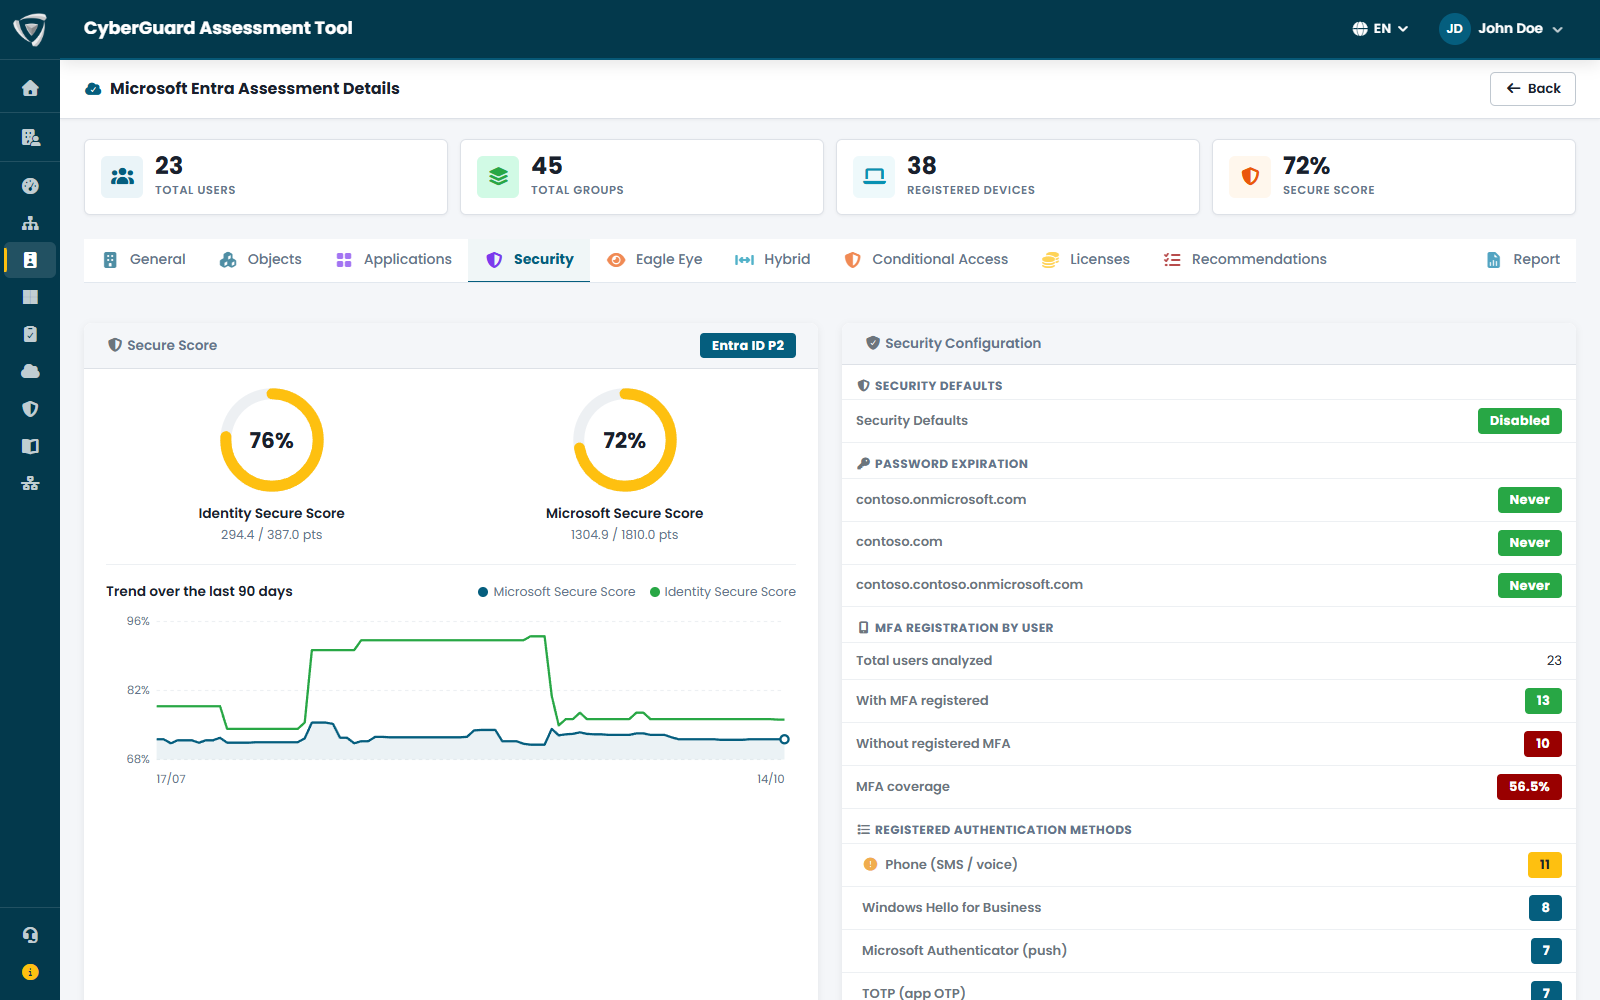
Utenti, gruppi, dispositivi registrati e Microsoft Secure Score in testa alla pagina; sotto, impostazioni dei dispositivi, consenso utente e amministratore, utenti inattivi e guest con le licenze che consumano ancora.

  • Identity e Microsoft Secure Score con trend a 90 giorni
  • Utenti inattivi da più di 90 giorni e licenze sprecate
  • Raccomandazioni Identity Secure Score per priorità

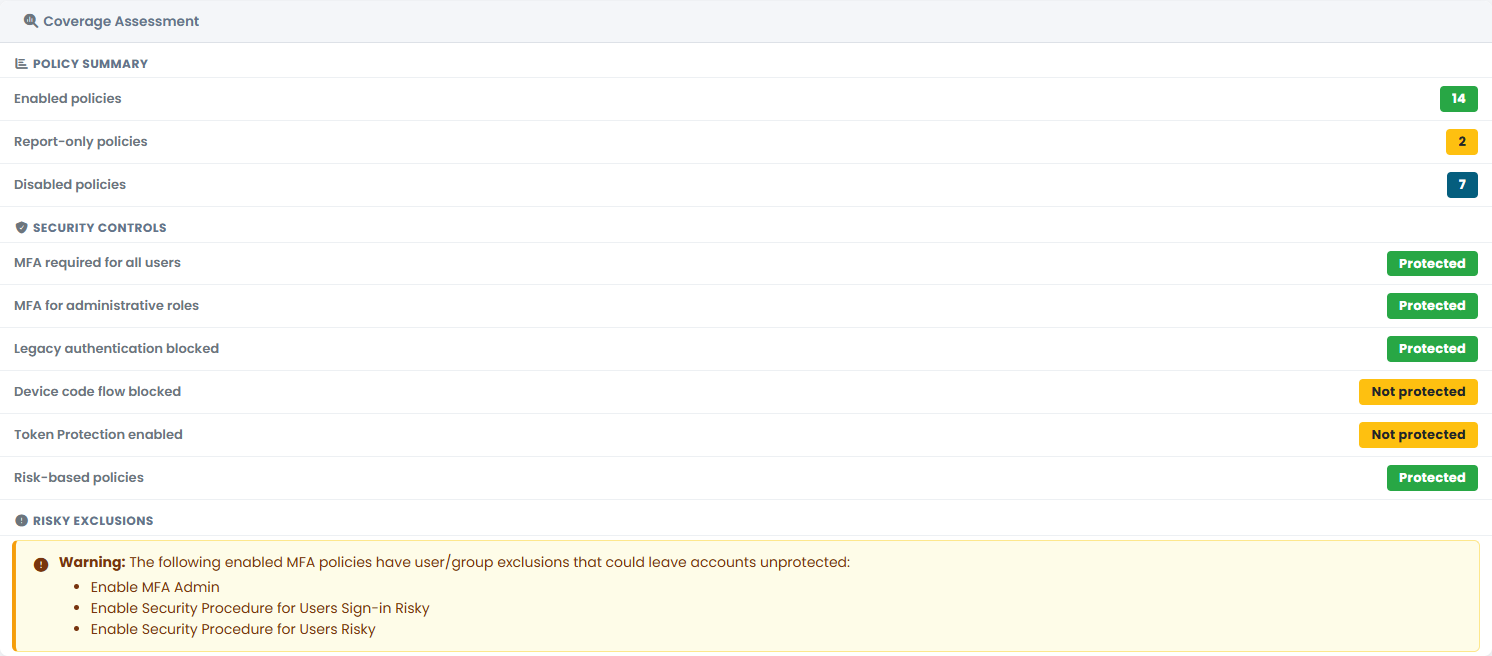
Invece di farti leggere ogni policy, CyberGuard verifica se le protezioni che contano ci sono davvero: MFA per tutti e per gli amministratori, blocco dell'autenticazione legacy e del device code flow, Token Protection, policy basate sul rischio.

  • Avviso sulle policy MFA con esclusioni pericolose
  • Account di emergenza (break-glass) dichiarati e verificati
  • Avviso se un break-glass non è più Global Administrator

Chi ha ruoli amministrativi e come: assegnazioni permanenti o tramite Privileged Identity Management, registrazione MFA per utente, security defaults e scadenza delle password. Gli amministratori senza MFA diventano subito un finding.

  • Global Administrator e ruoli privilegiati
  • Assegnazioni permanenti invece che PIM
  • Sezioni che richiedono Entra ID P2 segnalate come tali

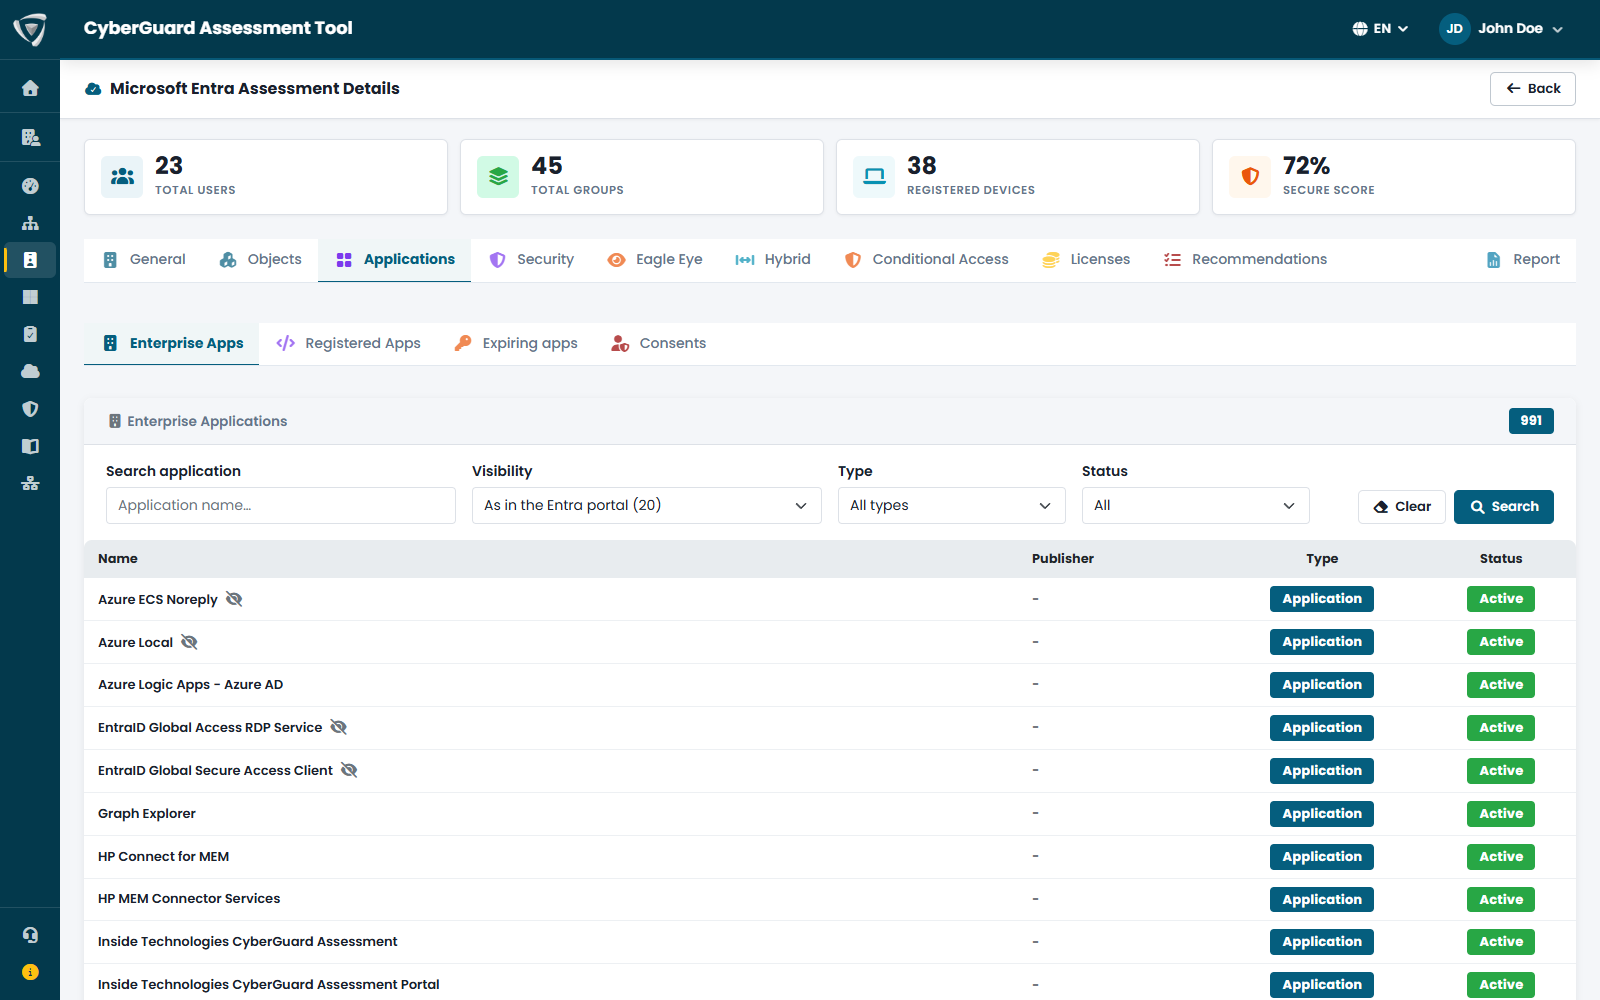
Enterprise application e app registration, secret e certificati in scadenza o scaduti, consensi concessi ad applicazioni di terze parti con quelli rischiosi in evidenza. Le app con permessi applicativi privilegiati sono una via diretta verso Global Administrator.

  • Consensi OAuth rischiosi
  • Secret e certificati scaduti o in scadenza
  • Permessi applicativi privilegiati nei percorsi di attacco

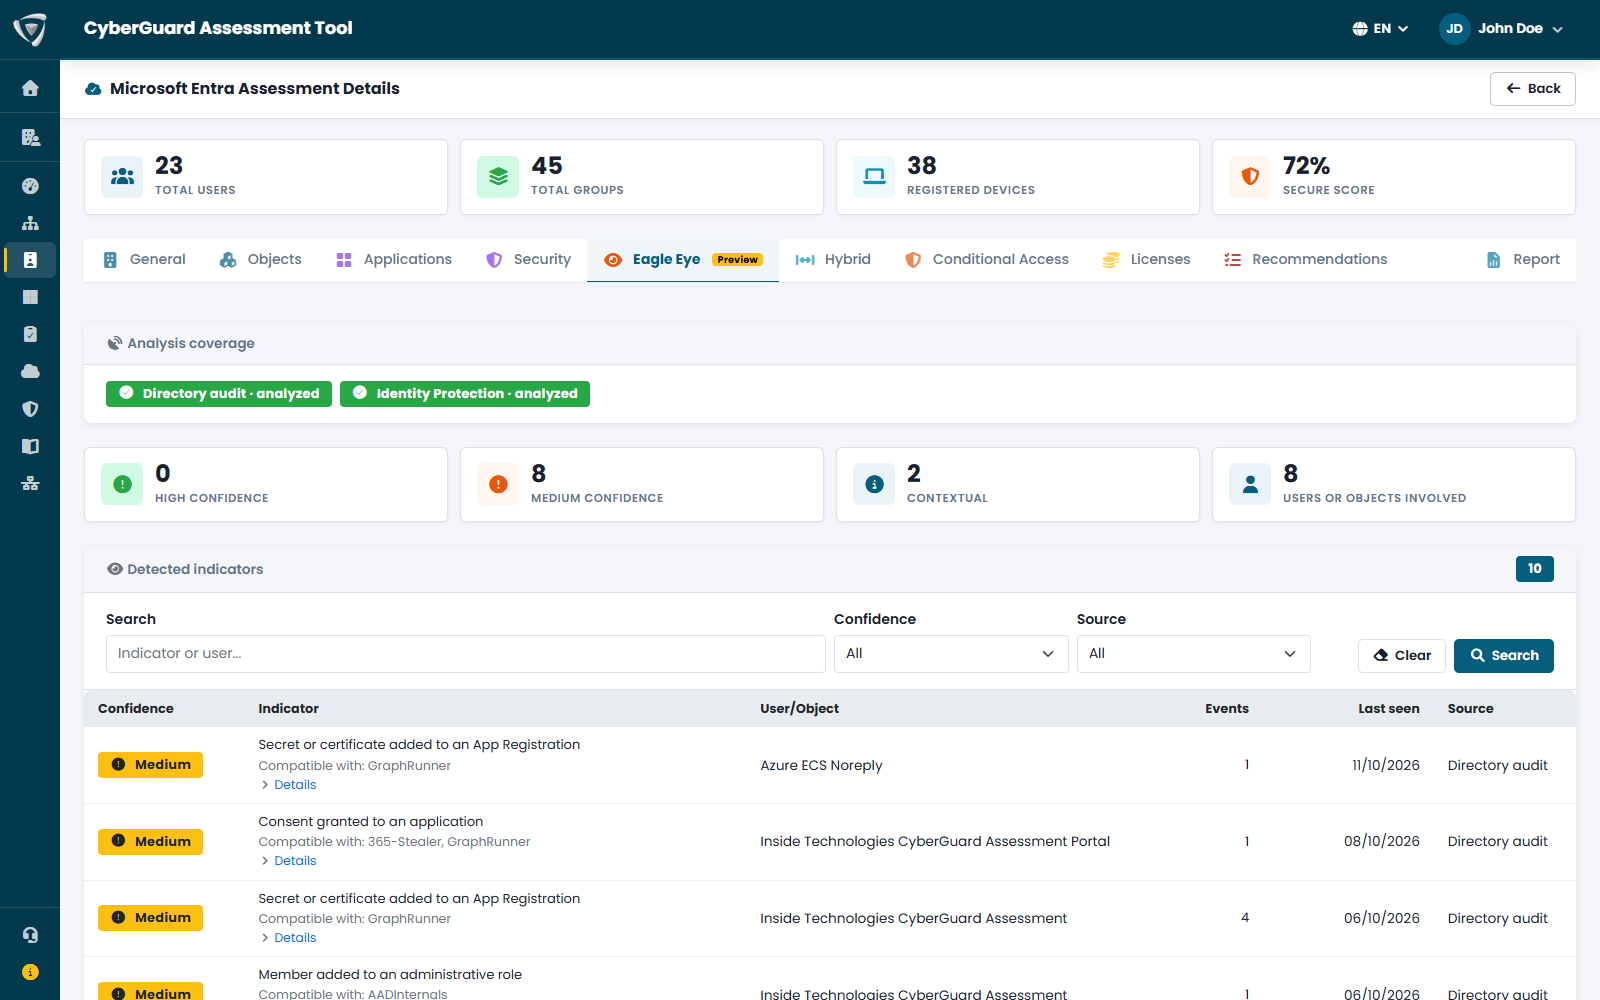
Mentre il resto dell'assessment guarda la configurazione, Eagle Eye guarda cosa è successo: rilevamenti di rischio di Entra ID Protection e modifiche tipiche di chi vuole mantenere l'accesso al tenant, come secret aggiunti alle app, consensi e nuovi membri dei ruoli.

  • Indicatori con livello di confidenza alta, media o contestuale
  • Strumenti di attacco compatibili, come GraphRunner e AADInternals
  • Sign-in log del tenant sincronizzabili su richiesta

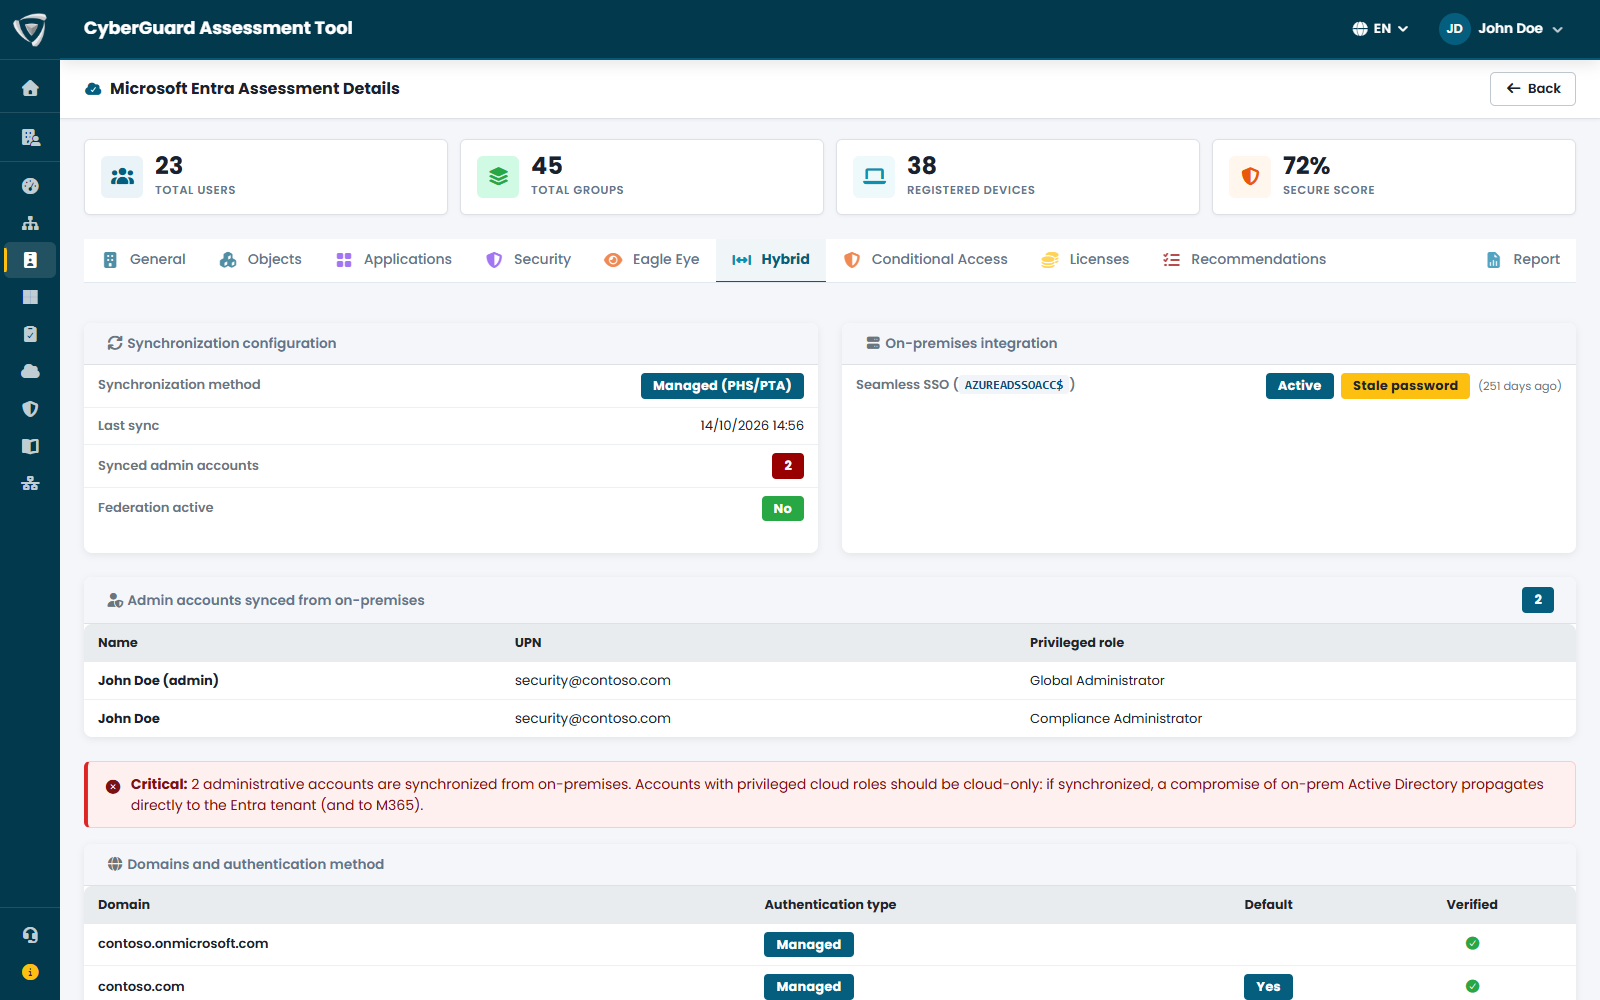
Metodo di sincronizzazione, ultimo sync, federazione, chiave Seamless SSO e amministratori sincronizzati da on-premises, che dovrebbero essere solo cloud. Se hai anche l'assessment AD, CyberGuard mostra i percorsi che portano da un dominio compromesso a Global Administrator.

  • Admin sincronizzati da Active Directory
  • Età della chiave Seamless SSO (AZUREADSSOACC)
  • Percorsi di attacco AD → Microsoft Entra
Assessment Microsoft Entra ID con utenti, gruppi, dispositivi e Microsoft Secure Score Verifica della copertura delle policy di Conditional Access: MFA, autenticazione legacy, device code flow, Token Protection Identity Secure Score, Microsoft Secure Score e registrazione MFA degli utenti Microsoft Entra Enterprise application del tenant Microsoft Entra con tipo e stato Eagle Eye: indicatori di compromissione delle identità Microsoft Entra con livello di confidenza Identità ibrida: sincronizzazione, Seamless SSO con password vecchia e amministratori sincronizzati da Active Directory

Assessment di sicurezza Microsoft 365

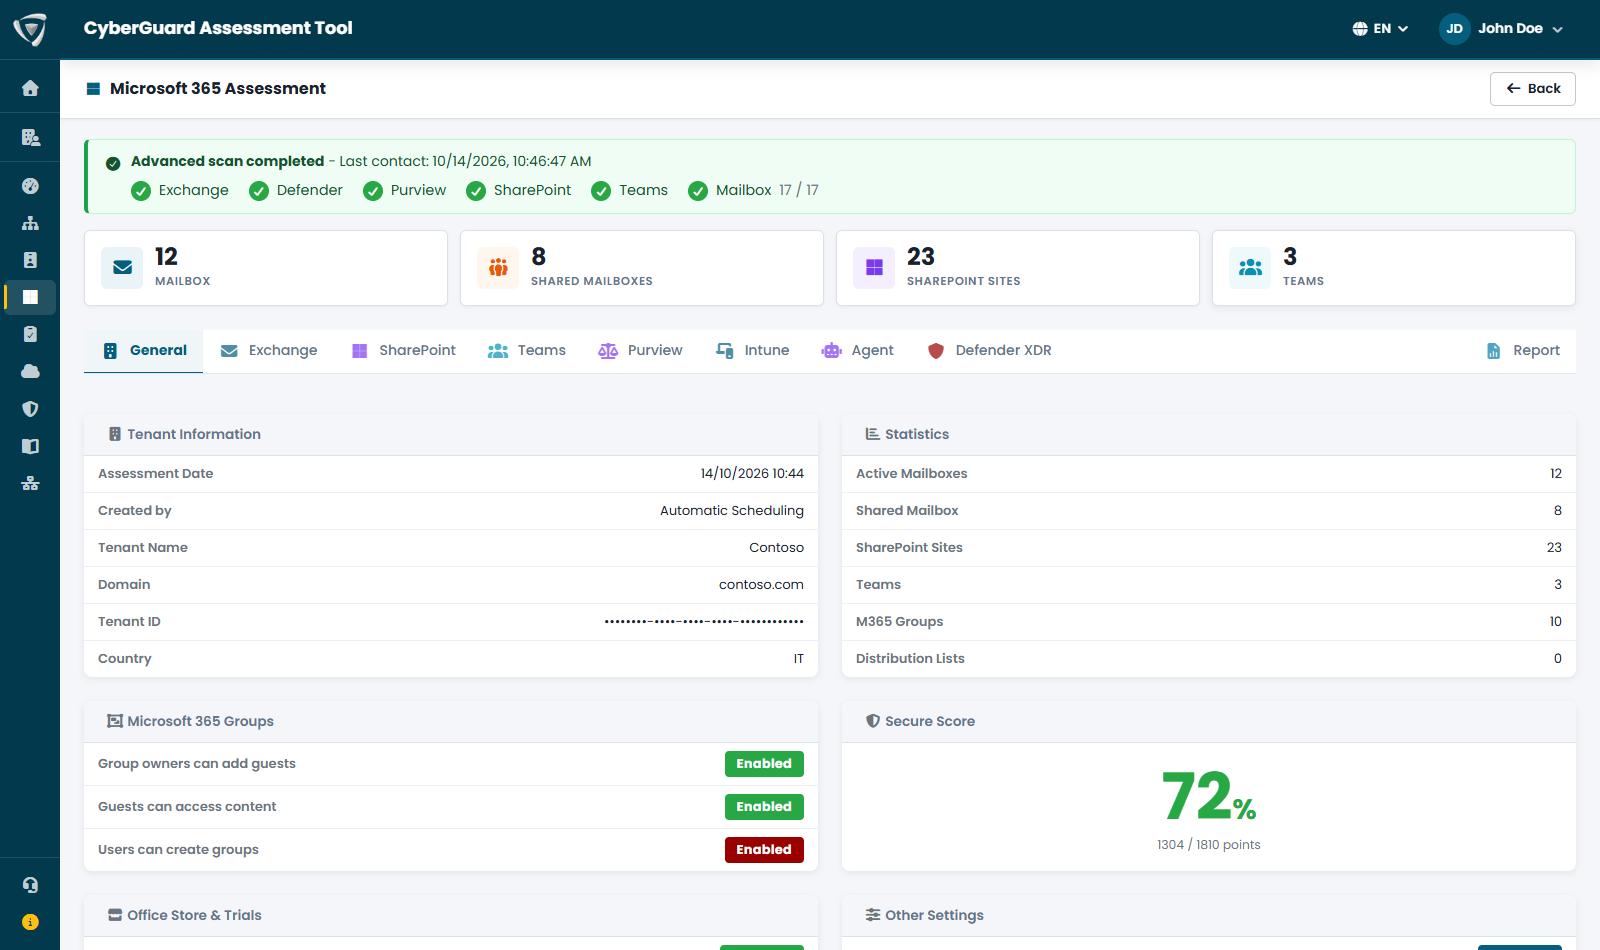
L'assessment Microsoft 365 analizza come è configurato l'ambiente di collaborazione: posta Exchange Online, condivisione SharePoint e OneDrive, Teams, protezione dei dati con Purview, dispositivi Intune, agenti Copilot Studio e Microsoft Defender. Le sezioni non coperte dalle tue licenze sono segnalate, non lasciate vuote.

Mailbox, mailbox condivise, siti SharePoint e team; impostazioni dei gruppi Microsoft 365, Secure Score, Office Store e trial. L'avanzamento dell'assessment si vede servizio per servizio.

  • Sezioni non incluse nelle licenze segnalate come tali
  • Intune e Defender XDR disattivabili se non li usi
  • Report PDF ed export CSV

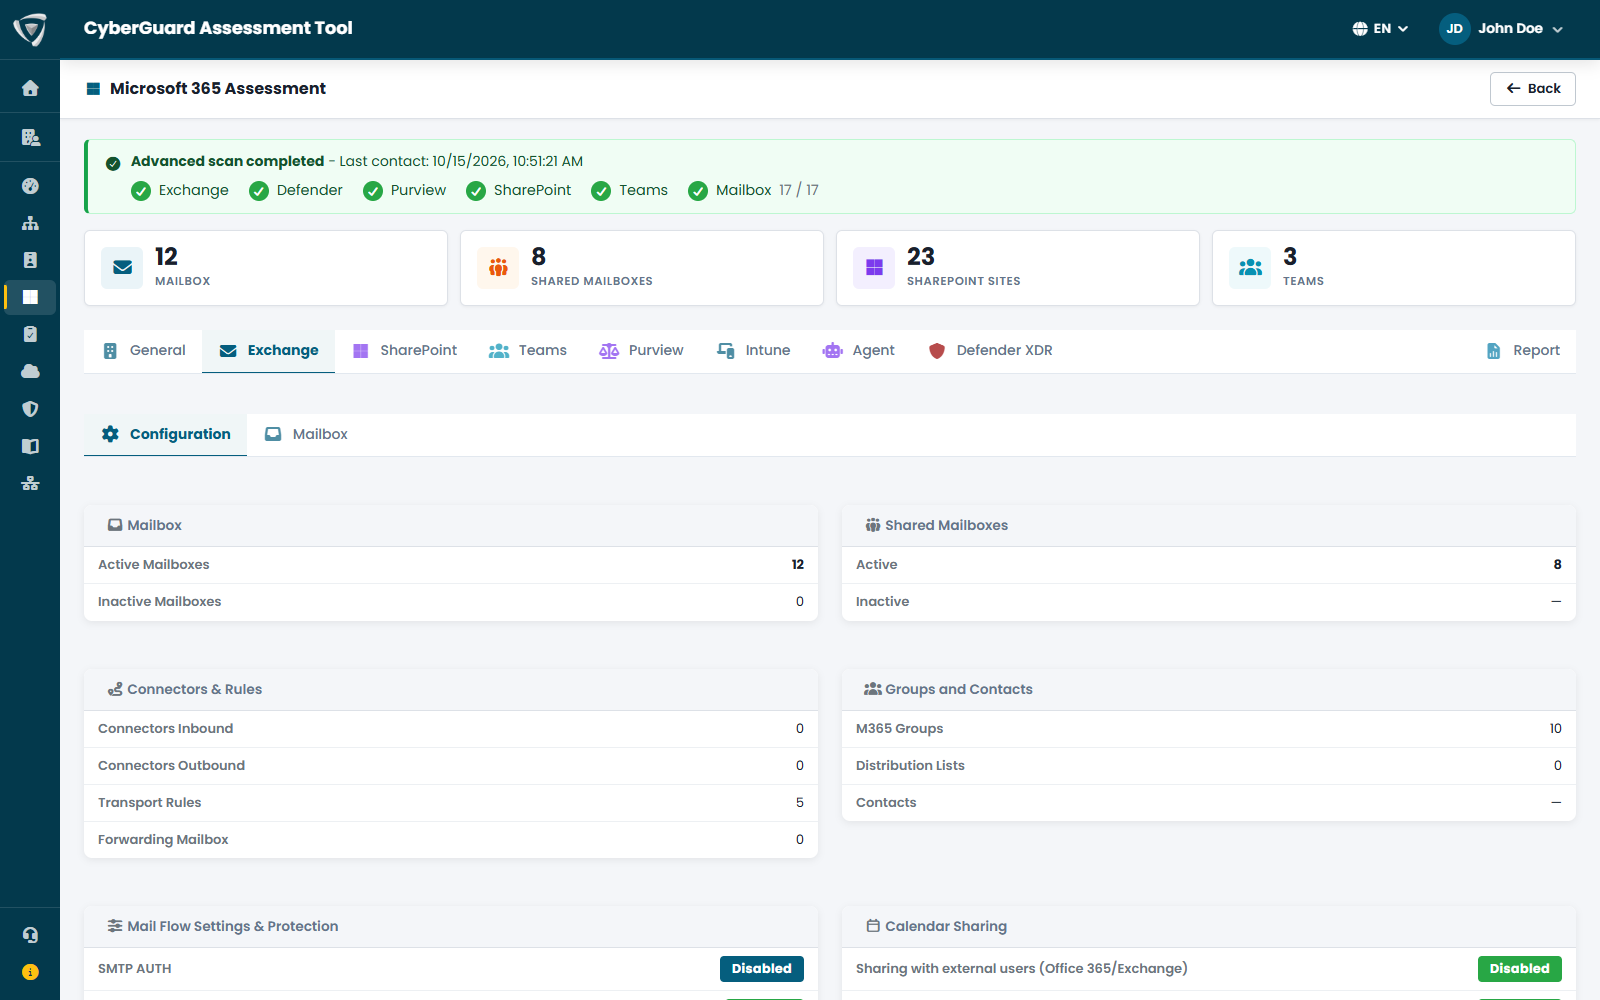
Mailbox e mailbox condivise con accesso abilitato, connettori e regole di trasporto, impostazioni di mail flow e protezione, condivisione dei calendari, domini, audit e logging. Le configurazioni che facilitano l'esfiltrazione della posta diventano finding.

  • SMTP AUTH, inoltri esterni e TLS legacy
  • Mailbox auditing disabilitato o bypass dell'audit
  • Record SPF, DKIM e DMARC dei domini

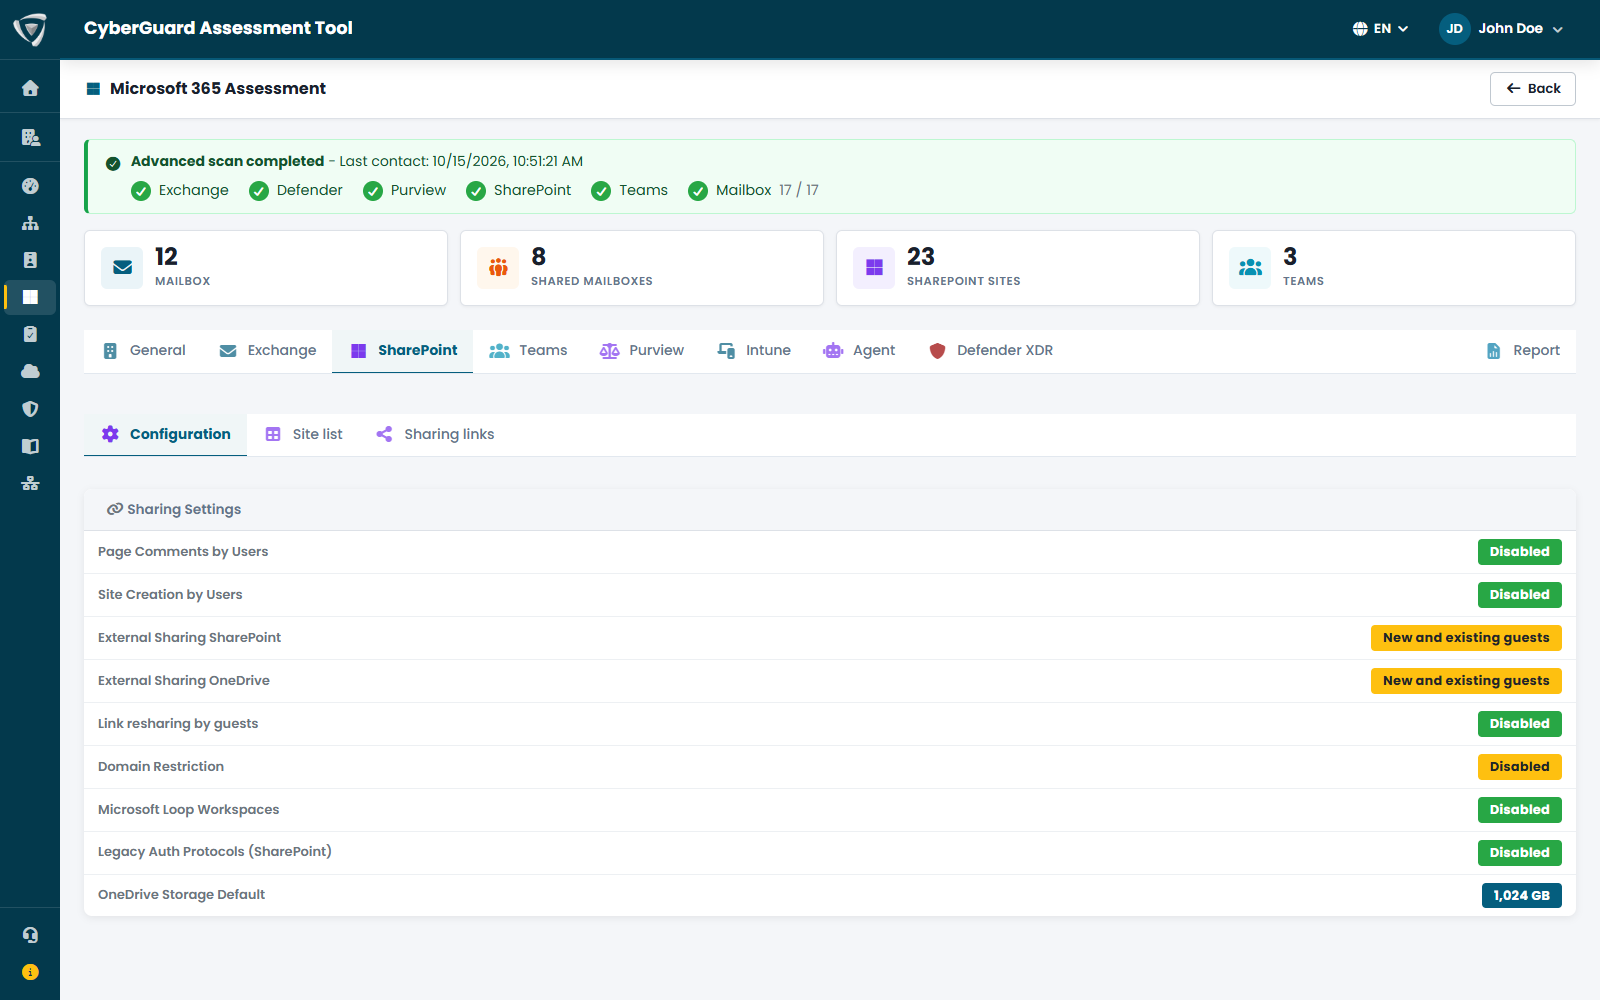
Le impostazioni di condivisione esterna di SharePoint e OneDrive, la ricondivisione da parte degli ospiti, le restrizioni di dominio e i protocolli legacy, insieme all'elenco dei siti: dove i file possono uscire dall'organizzazione.

  • Condivisione esterna per SharePoint e OneDrive
  • Ricondivisione da parte degli ospiti e restrizioni di dominio
  • Elenco dei siti e autenticazione legacy

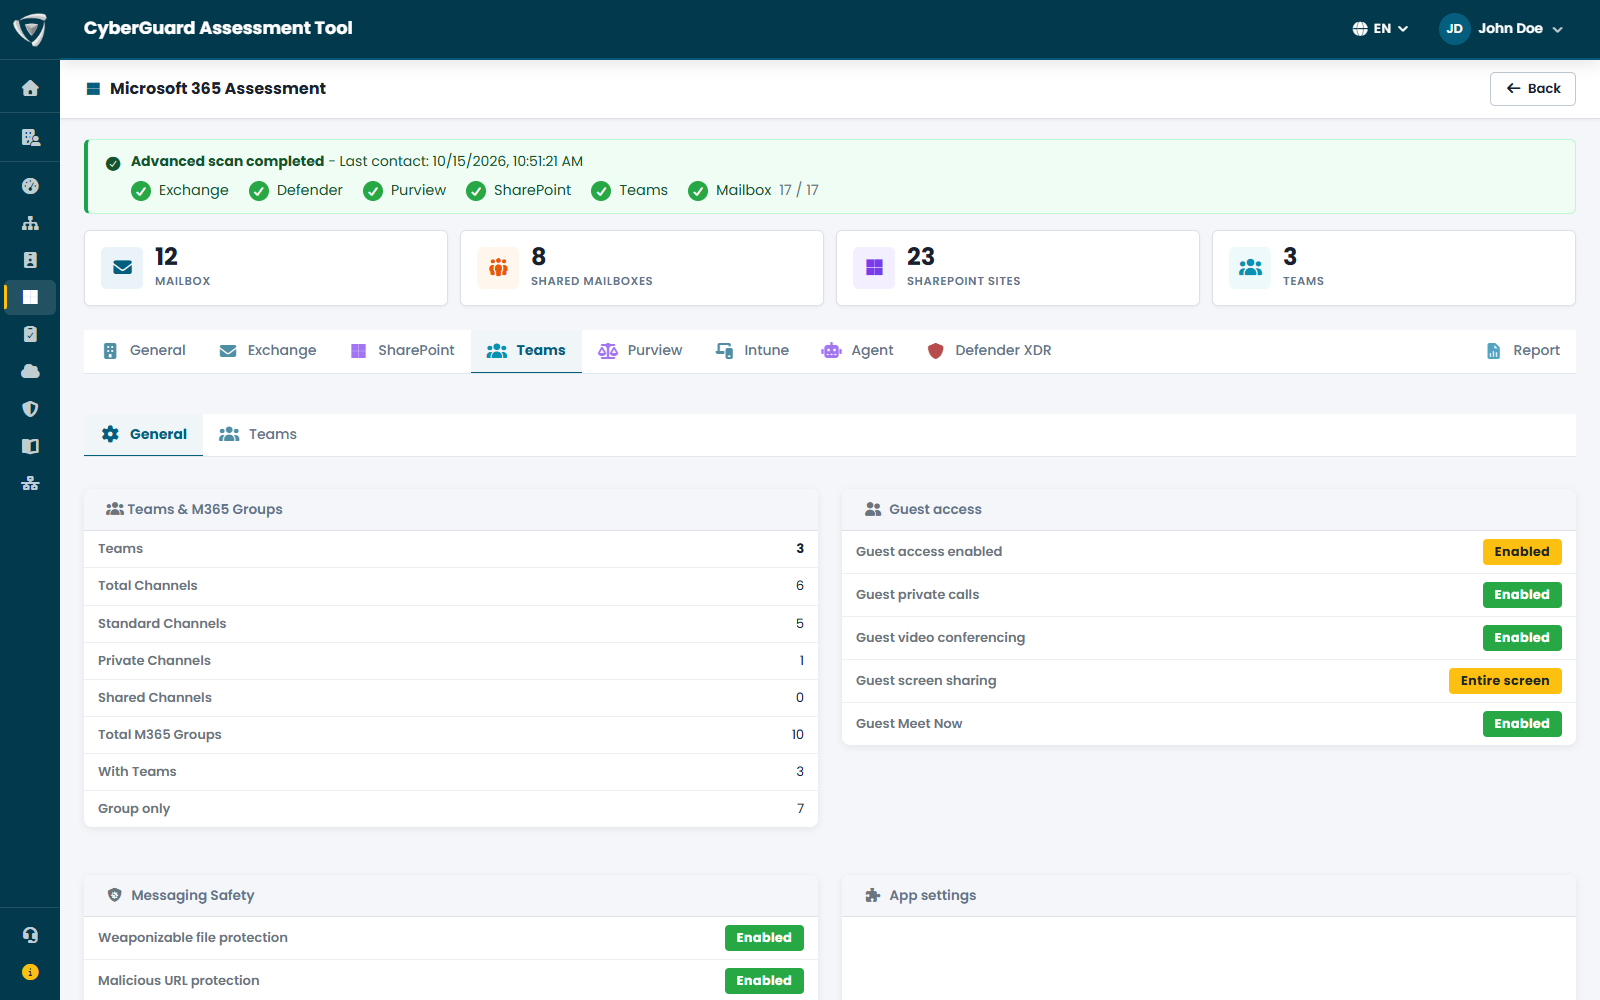
Accesso guest, sicurezza dei messaggi, app consentite, riunioni e lobby, provider di file esterni, Copilot e AI nelle riunioni, riconoscimento vocale e facciale, e la governance degli agenti Copilot Studio.

  • Policy globali di Teams e app di terze parti
  • Copilot e AI nelle riunioni
  • Governance degli agenti Copilot Studio

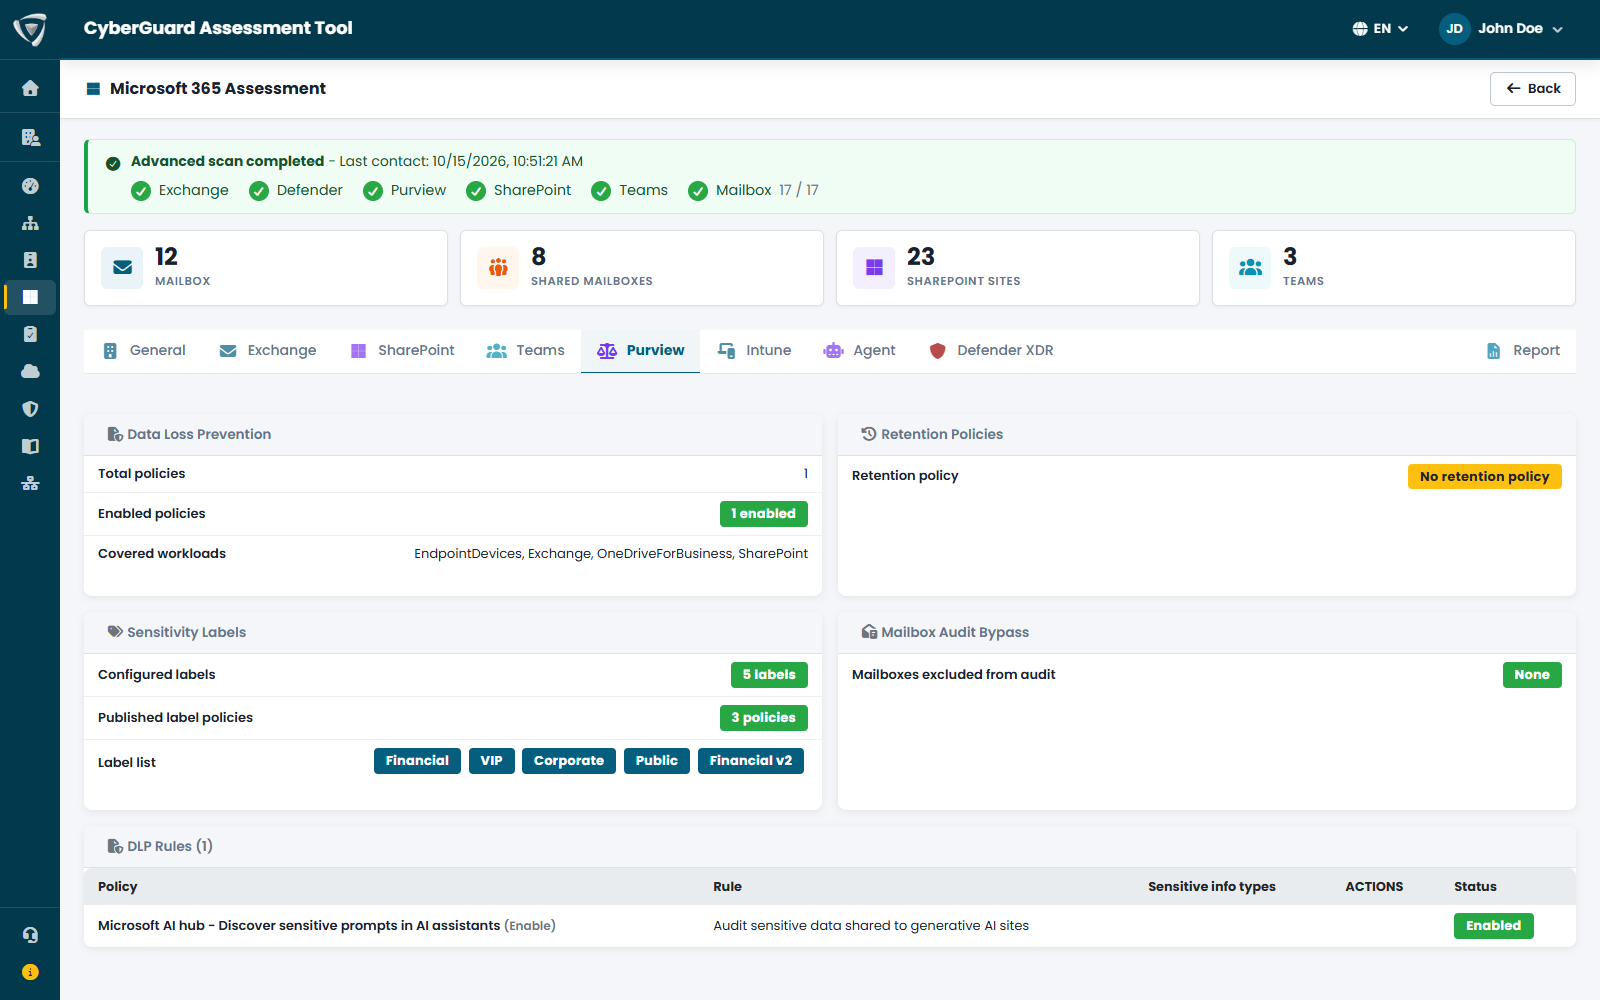
Policy e regole di Data Loss Prevention, policy di conservazione, sensitivity label e bypass dell'audit delle mailbox. La protezione dei dati che NIS2 e GDPR chiedono di dimostrare, verificata sulla configurazione reale.

  • Policy DLP attive e regole
  • Retention policy
  • Sensitivity label pubblicate

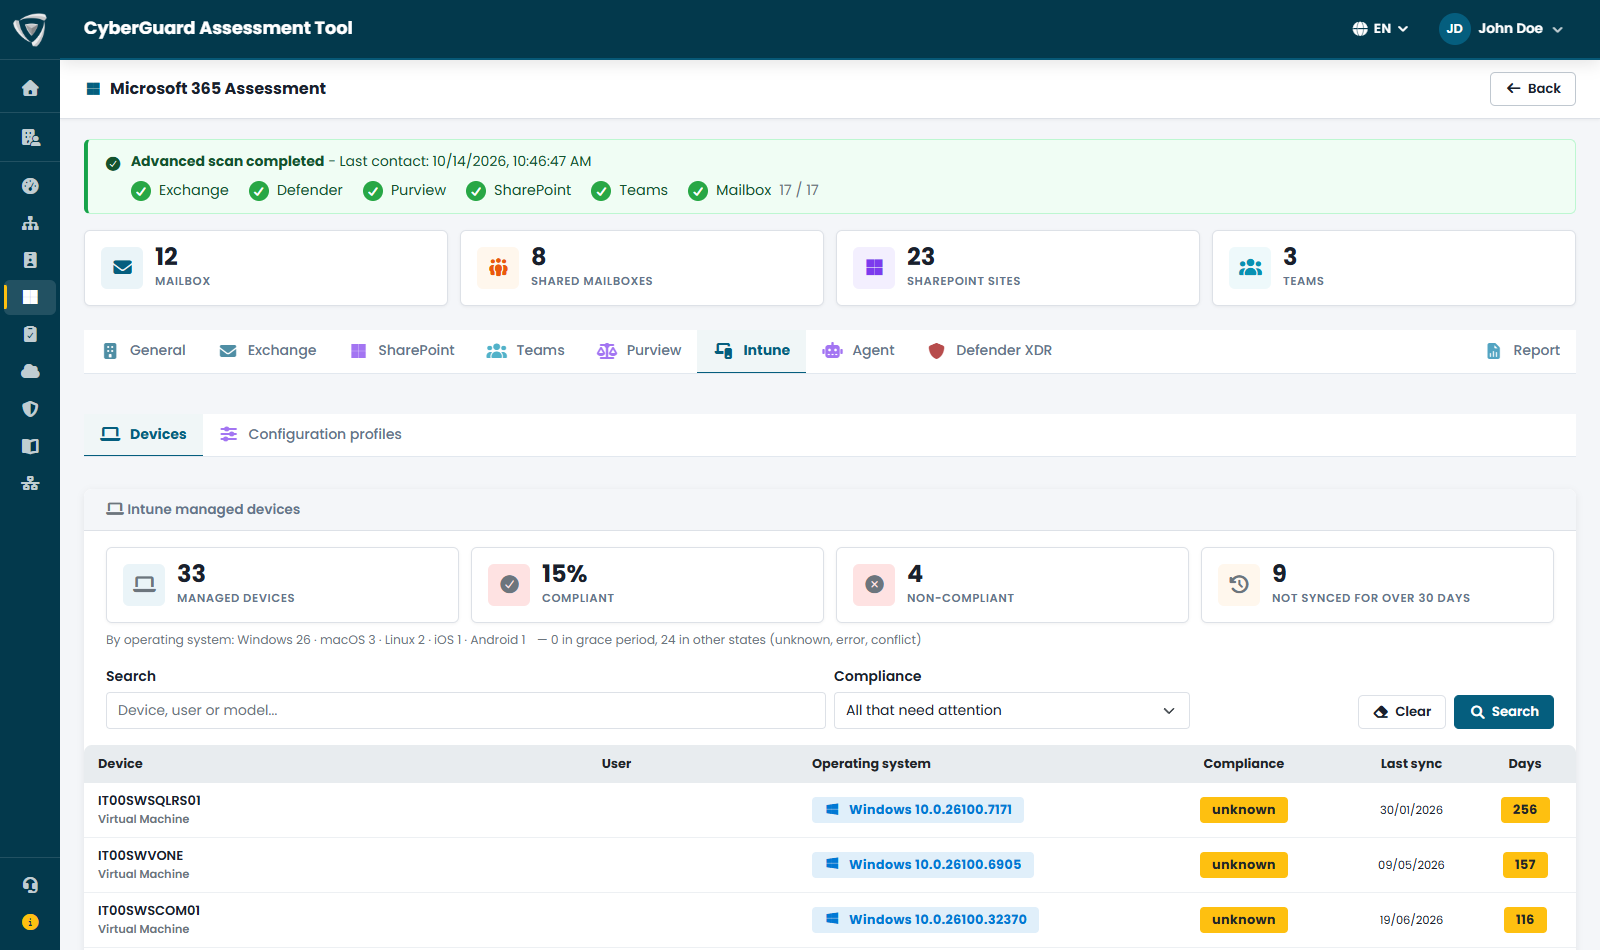
Quanti dispositivi gestisci, la quota di quelli conformi, i non conformi e quelli non sincronizzati da più di 30 giorni, con sistema operativo, stato di compliance e giorni dall'ultimo sync. Più i profili di configurazione con le loro assegnazioni.

  • Dispositivi che richiedono attenzione in evidenza
  • Configuration profile e assegnazioni
  • Dispositivi non conformi come finding

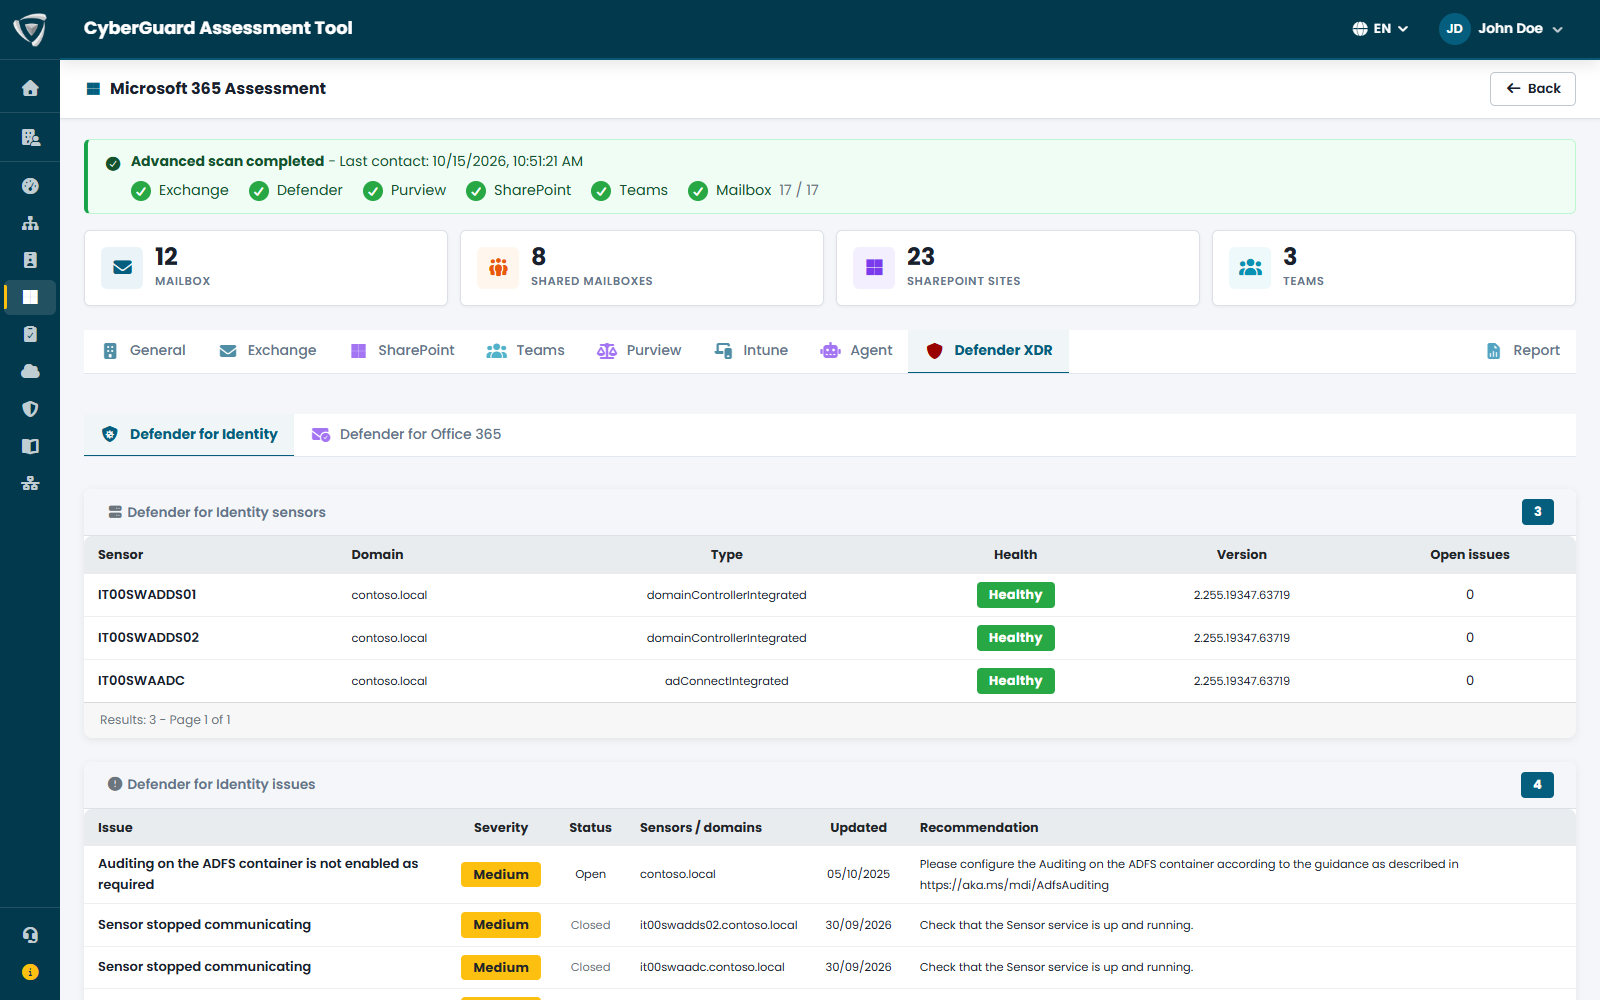
Sensori di Microsoft Defender for Identity e relativi problemi di salute, policy di Defender for Office 365: anti-phishing, anti-spam, anti-malware, Safe Links e Safe Attachments, Tenant Allow/Block List.

  • Sensori MDI non in salute
  • Policy anti-phishing e Safe Links
  • Tenant Allow/Block List
Assessment Microsoft 365 con mailbox, siti SharePoint, team e Secure Score Configurazione di Exchange Online: mailbox, connettori, regole di trasporto, inoltri e SMTP AUTH Impostazioni di condivisione esterna di SharePoint e OneDrive Impostazioni di Microsoft Teams: accesso guest, canali e protezione dei messaggi Microsoft Purview: policy DLP, retention, sensitivity label e audit delle mailbox Dispositivi gestiti con Microsoft Intune: compliance, sistema operativo e ultimo sync Sensori di Microsoft Defender for Identity con stato di salute e problemi aperti

Assessment di conformità Normative

Gli assessment tecnici dicono come sono configurati i sistemi. Le normative chiedono di più: processi, ruoli e controlli. CyberGuard trasforma il testo di legge in domande concrete, una normativa alla volta, e restituisce un report di prontezza area per area. È una valutazione indicativa: non sostituisce la consulenza legale o un audit certificato.

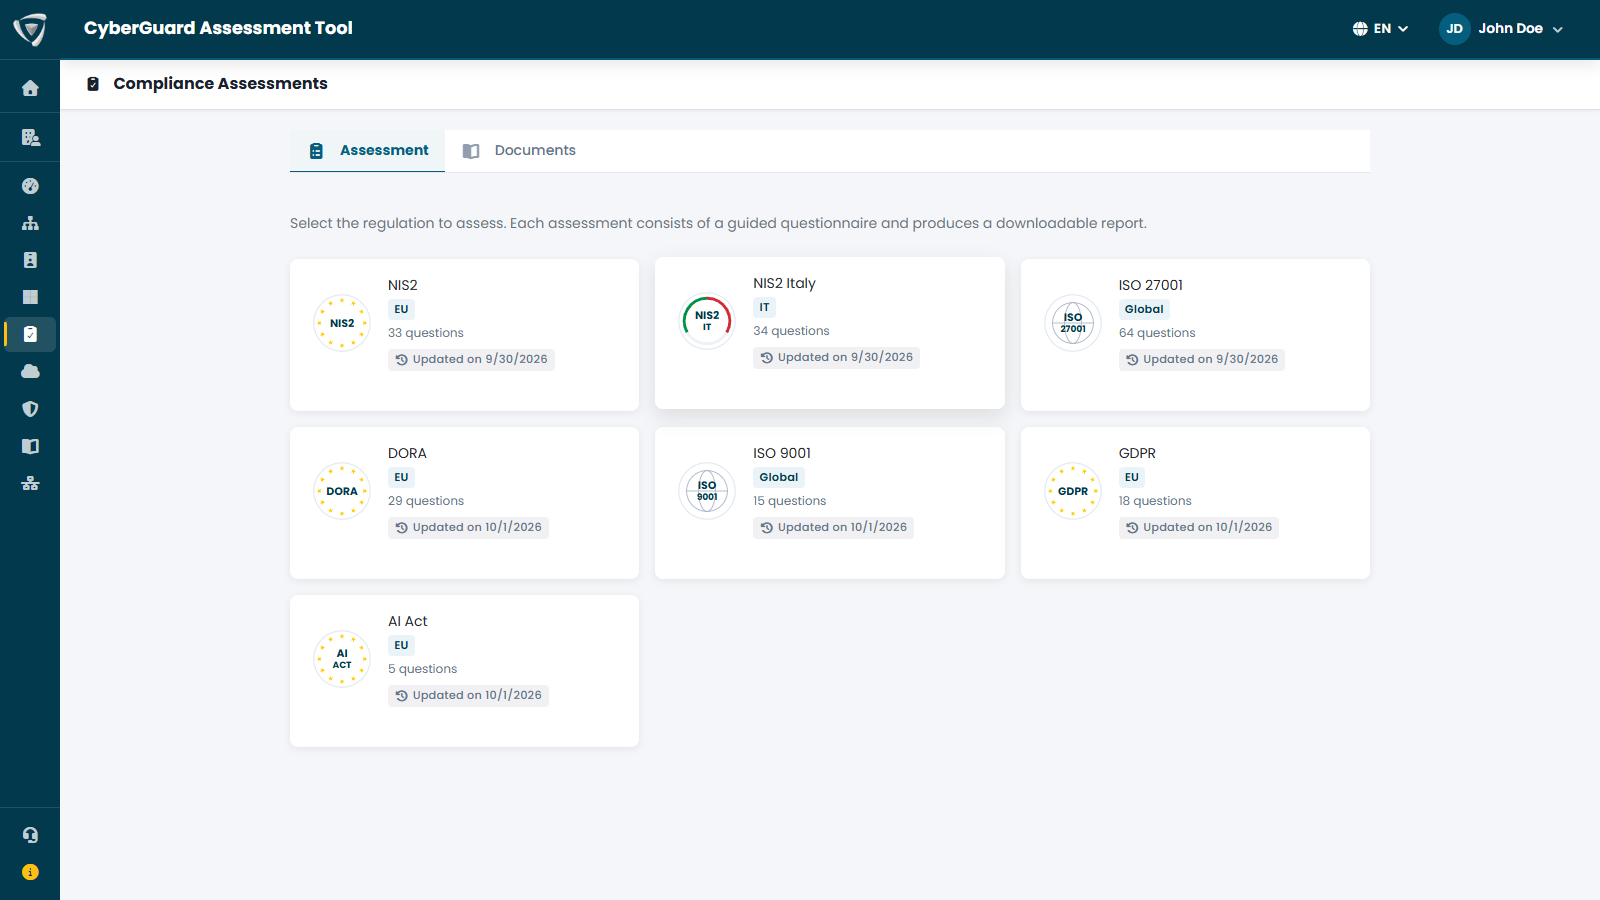
Questionari guidati per NIS2, NIS2 Italia con gli obblighi dell'Agenzia per la Cybersicurezza Nazionale (ACN), DORA, GDPR, AI Act, ISO/IEC 27001 e ISO 9001. Ogni scheda indica ambito, numero di domande e data dell'ultimo aggiornamento.

  • Normative europee, nazionali e standard internazionali
  • Storico degli assessment per ogni normativa
  • Confronto dei report nel tempo

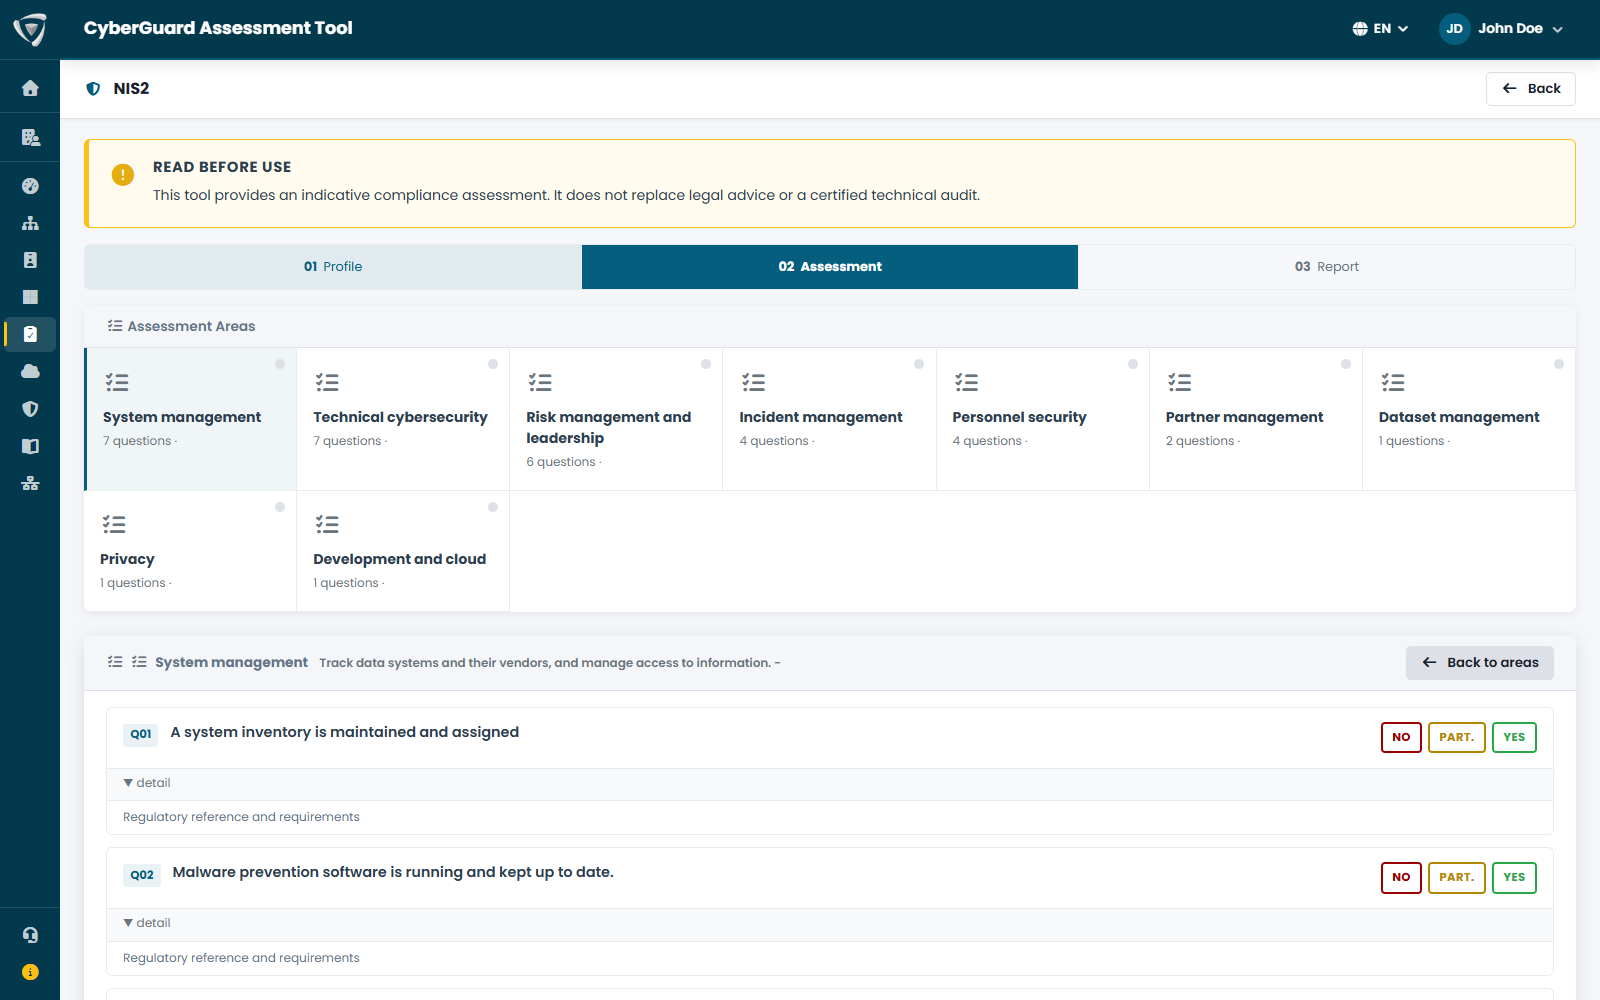
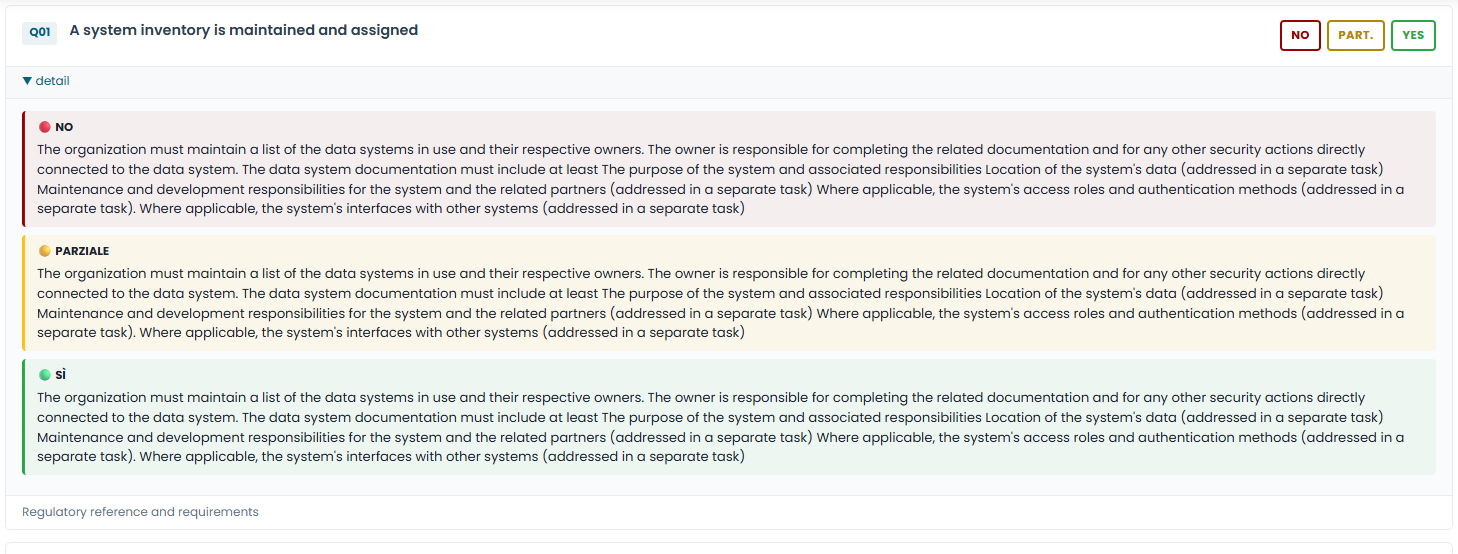
Prima poche domande per capire se e come la normativa si applica a te; poi le domande raggruppate per area — gestione dei sistemi, incidenti, sicurezza del personale, fornitori — con risposta No, Parziale o Sì; infine il livello di prontezza e i gap da colmare.

  • Livello di prontezza complessivo e per area
  • Gap da colmare in evidenza
  • Report scaricabile

Non serve conoscere la normativa a memoria. Sotto ogni domanda trovi cosa significano in pratica No, Parziale e Sì, l'articolo da cui nasce la domanda e i requisiti che impone. Ogni gap del report resta legato al testo di legge.

  • Risposte coerenti tra persone e nel tempo
  • Riferimento normativo e requisiti per domanda
  • Più facile spiegare perché serve un controllo

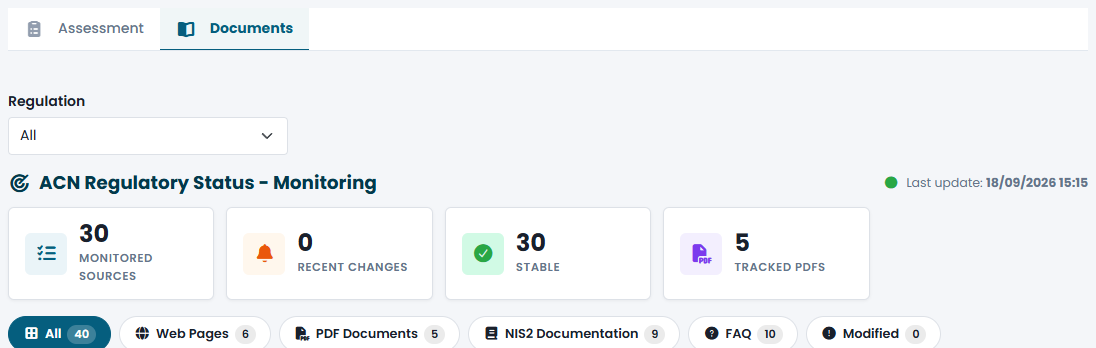
Testi di legge, linee guida delle autorità, FAQ e documenti di riferimento, filtrabili per normativa e tipo. Per la NIS2 in Italia CyberGuard monitora le pubblicazioni dell'ACN e segnala le fonti che sono cambiate di recente.

  • Fonti monitorate e modificate di recente
  • Documenti PDF tracciati
  • Filtro "Modificati" per vedere solo le novità

Molti requisiti — controllo degli accessi, MFA, logging, backup, gestione delle vulnerabilità — sono verificati sul campo dagli assessment Active Directory, Microsoft Entra e Microsoft 365. Le azioni pianificate si registrano nel Workspace, area Compliance.

  • Evidenze tecniche a supporto del questionario
  • Azioni di adeguamento tracciate nel Workspace
  • Report ripetibili per mostrare i progressi
Questionari di conformità disponibili: NIS2, NIS2 Italia ACN, DORA, GDPR, AI Act, ISO 27001, ISO 9001 Questionario di conformità NIS2 con domande per area e risposte No, Parziale, Sì Domanda del questionario con riferimento normativo all'articolo NIS2 e requisiti Monitoraggio delle fonti normative ACN per la NIS2 in Italia con documenti modificati Attività di adeguamento normativo tracciate nel Workspace di CyberGuard

Network Assessment

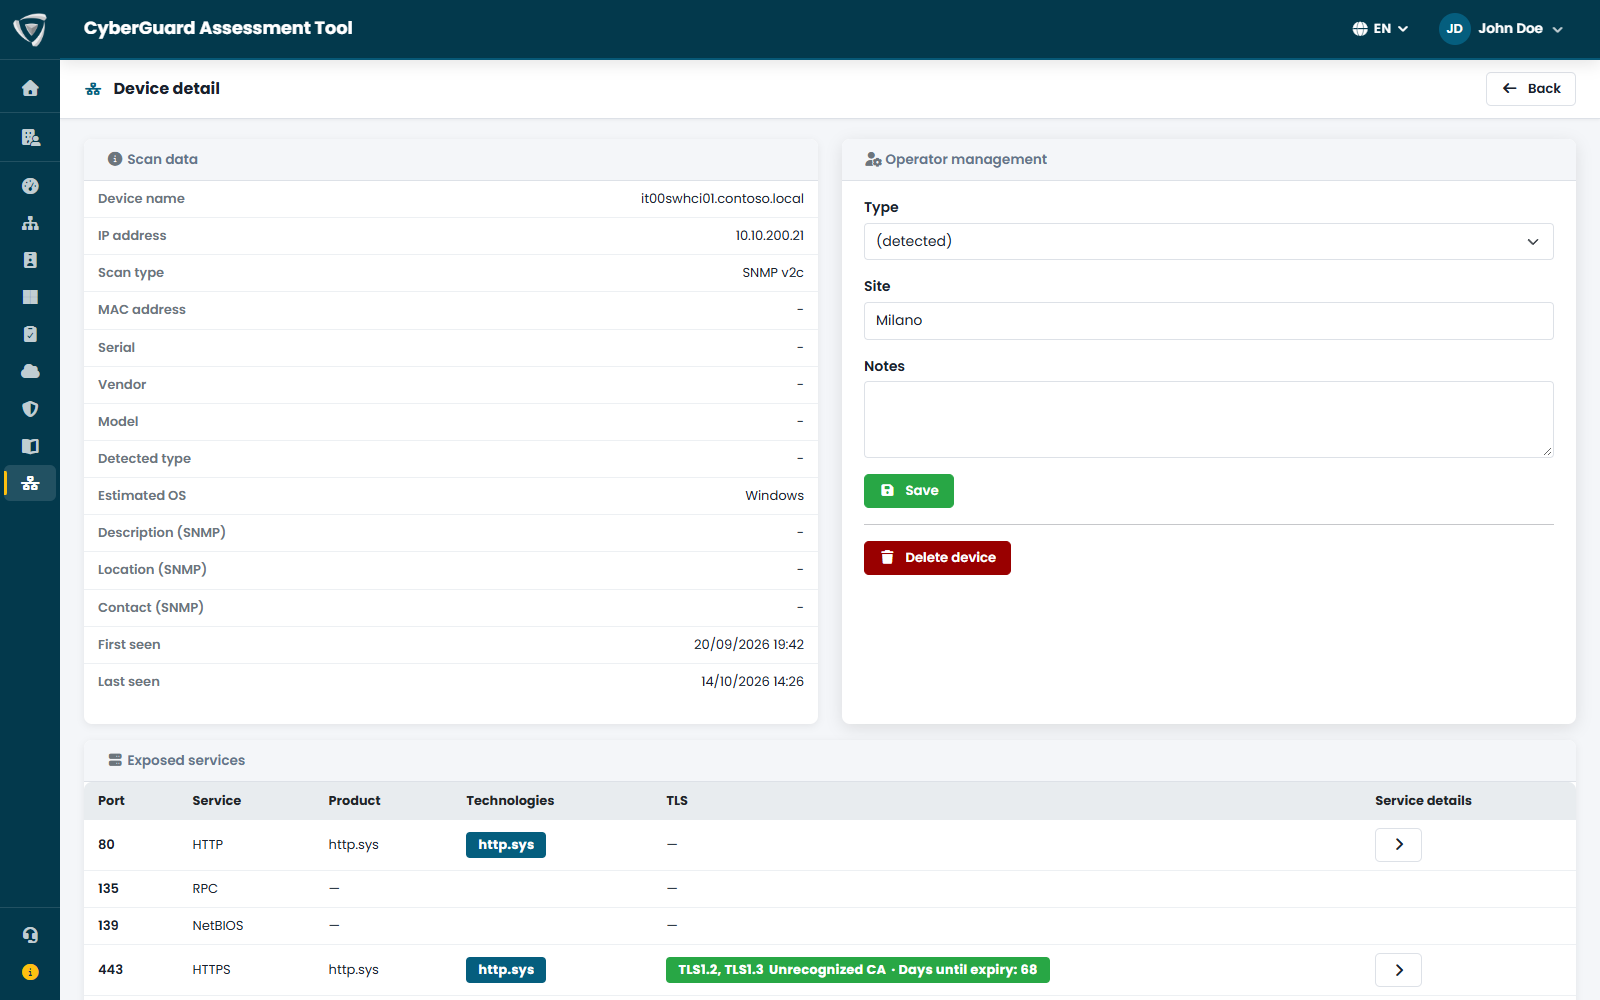
Il Network Assessment completa il quadro con i dispositivi che non stanno in Active Directory o in Intune: switch, firewall, access point, stampanti, NAS, telecamere, hypervisor. Trova ogni dispositivo che risponde, i servizi che espone e le vulnerabilità del suo firmware.

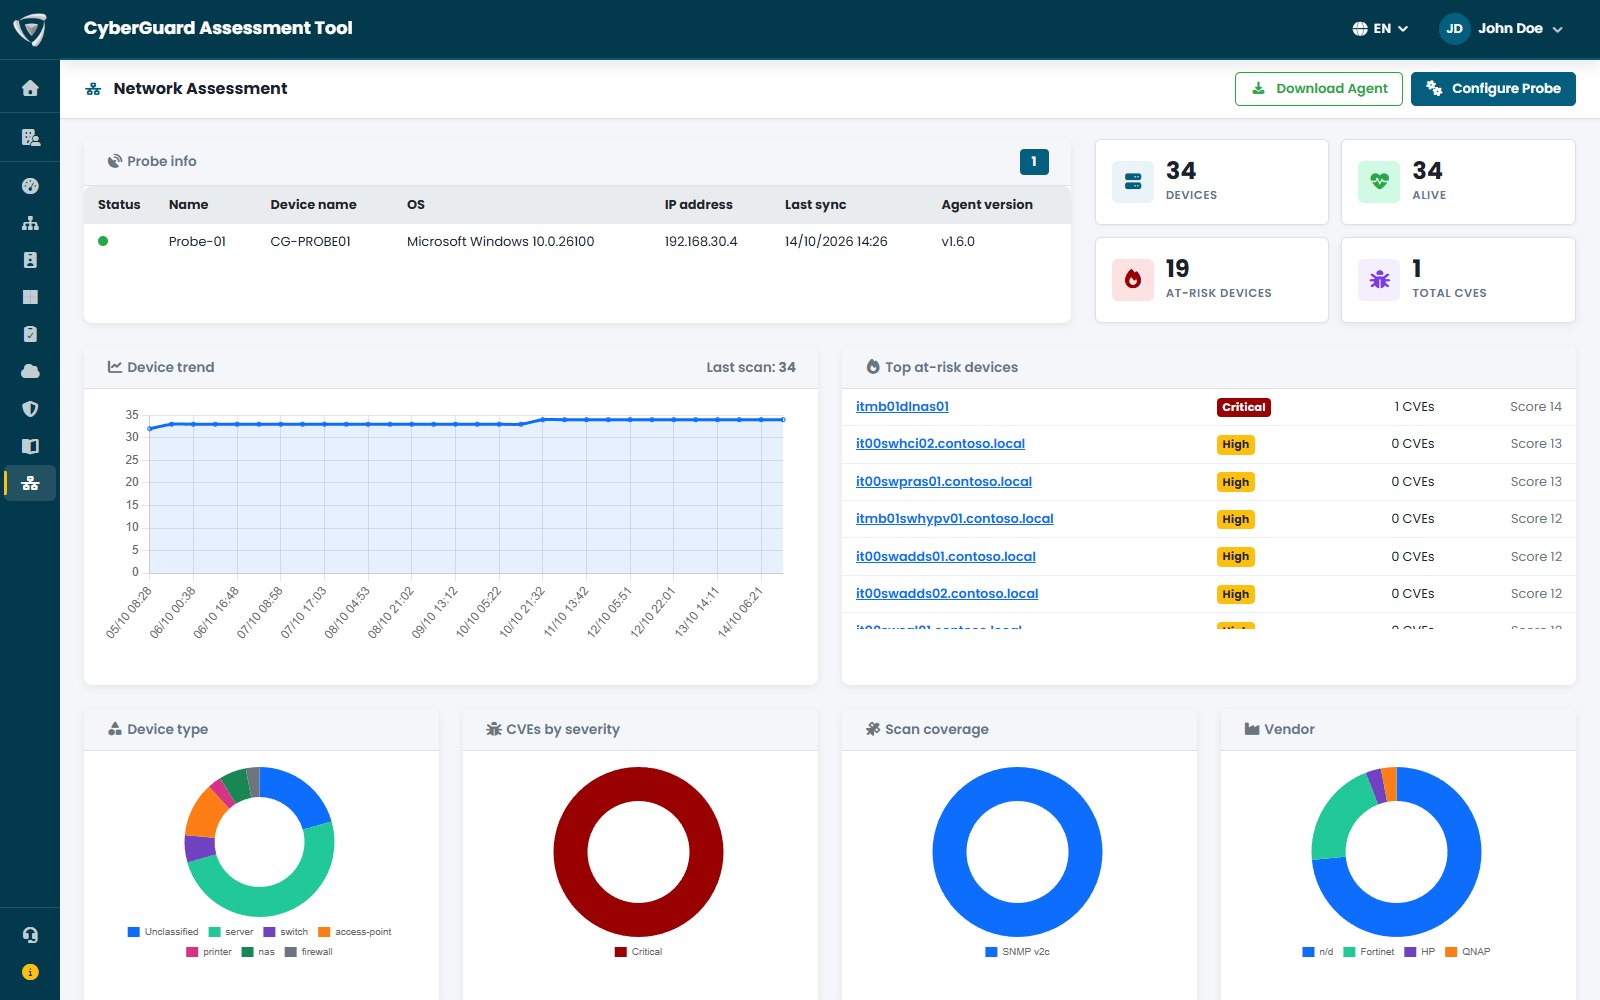
Dispositivi trovati, attivi e a rischio, vulnerabilità CVE; andamento nel tempo e dispositivi con il rischio più alto. Grafici per tipo, vendor e sede, copertura della scansione e porte più esposte.

  • Filtri per tipo e sede
  • Vendor, modello, firmware, IP, rischio e porte
  • Dispositivi non più visti in grigio con la data

Cosa è stato rilevato — nome, IP e MAC, vendor, modello, firmware, sistema operativo, prima e ultima volta visto — più la gestione dell'operatore: tipo corretto, sede e note.

  • Servizi esposti e finding
  • CVE note del firmware
  • Note e sede assegnate dal team

Per ogni dispositivo CyberGuard riconosce vendor, modello e versione del firmware e tiene solo le CVE pubbliche il cui intervallo di versioni vulnerabili comprende davvero quel firmware. Ogni scansione riconferma il risultato.

  • CVE con punteggio CVSS e gravità
  • Confidenza dell'associazione dispositivo-vulnerabilità
  • Dopo l'aggiornamento del firmware le CVE non più valide spariscono

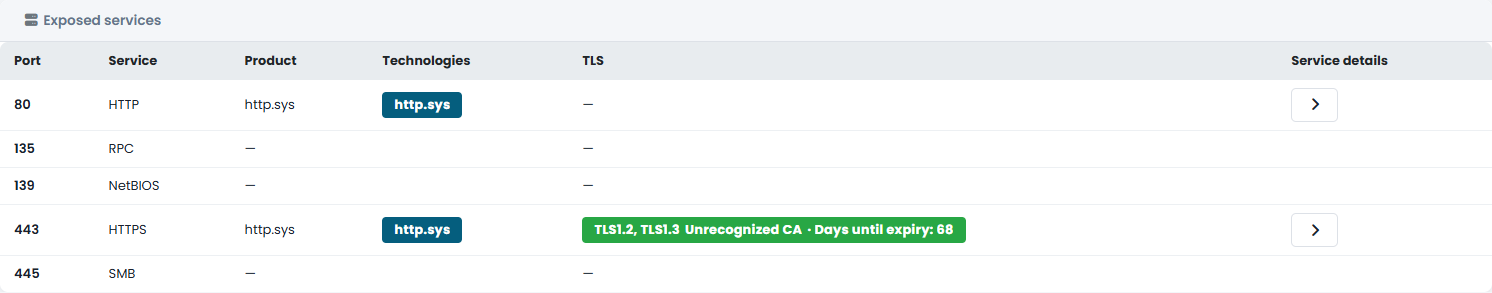
CyberGuard rileva le porte aperte e analizza i servizi dietro: protocolli, interfacce di amministrazione web, certificati TLS e loro scadenza. I servizi configurati male diventano finding di rete.

  • Protocolli in chiaro e interfacce esposte
  • Certificati TLS scaduti o in scadenza
  • Servizi esposti per ogni dispositivo

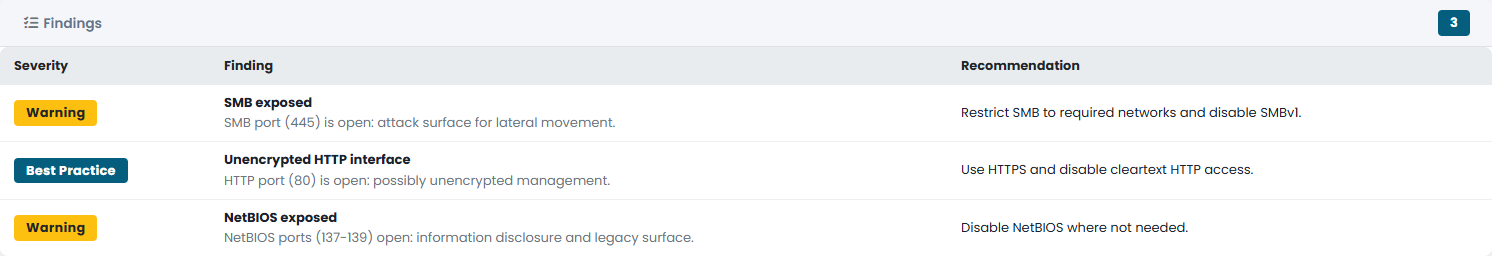
Servizi configurati male ed esposizioni diventano finding con gravità e rimedio, e pesano sul Security Score insieme a quelli di Active Directory, Microsoft Entra e Microsoft 365.

  • Finding per gravità
  • Rimedio consigliato
  • Documentabili nel Workspace, area Networking
Network Assessment con inventario dei dispositivi di rete, rischio, CVE e porte esposte Dettaglio di un dispositivo di rete con dati rilevati, servizi esposti, finding e CVE CVE note di un dispositivo di rete con punteggio CVSS, gravità e confidenza Servizi esposti di un dispositivo di rete con porte, protocolli e certificati TLS Finding di rete con gravità e rimedio consigliato per i servizi esposti
E inoltre

Funzioni che valgono per tutto il portale

Report PDF dettagliati

Per ogni assessment un report con punteggio, finding, piano d'azione e rischi accettati, pronto per il cliente o per l'audit. Export CSV di tutti gli elenchi.

Utenti, ruoli e permessi

Permessi granulari per utente e gruppo: chi può vedere, avviare, esportare o amministrare.

Notifiche dal tuo server di posta

Assessment pianificati completati o non completati e riepilogo settimanale del Workspace: le email partono dal tuo server di posta.

Audit Log

Chi ha fatto cosa nel portale e quando, comprese le modifiche a utenti e permessi, con filtri per periodo, oggetto, azione e cliente.

Piani

Scegli il piano adatto alle tue esigenze

Prezzi annuali, IVA esclusa.

Free

Gratuito

Assessment conservati per tipo
3
Domini Active Directory
1
Tenant Microsoft Entra / 365
1
Clienti
1
  • Panoramica di Active Directory, Microsoft Entra e Microsoft 365
  • Panoramica dei questionari normativi
  • Report PDF base

Basic

€ 1.000 / anno

Assessment conservati per tipo
3
Domini Active Directory
1
Tenant Microsoft Entra / 365
—
Clienti
1
  • Assessment completo di Active Directory
  • Security Score e finding
  • Percorsi di attacco, cosa è cambiato e rischi accettati
  • Questionari normativi con confronto tra assessment
  • Report PDF completi ed export CSV

Advanced

€ 2.500 / anno

Assessment conservati per tipo
15
Domini Active Directory
1
Tenant Microsoft Entra / 365
1
Clienti
1

Tutto di Basic, più:

  • Assessment completo di Microsoft Entra e Microsoft 365
  • Microsoft Security View: incidenti, vulnerabilità e query KQL
  • Workspace
  • Assessment pianificati e notifiche email

Enterprise

Su richiesta

Assessment conservati per tipo
15 per cliente
Domini Active Directory
Illimitati
Tenant Microsoft Entra / 365
Illimitati
Clienti
Illimitati

Tutto di Advanced, più:

  • Gestione multi-cliente
Plugin

Network Assessment

Inventario dei dispositivi di rete, servizi esposti, vulnerabilità del firmware e finding di rete.
Plugin a pagamento, si aggiunge per cliente ai piani Advanced ed Enterprise.

Pronto a vedere cosa c'è nella tua infrastruttura?

Richiedi una demo guidata o parla con il nostro team.

Richiedi una demo